WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, Plus es uno de los sistemas de gestión de InhaltEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, Plus más conocidos y populares del mundo. Por consiguiente, WordPress es un Ziel¿Qué es un objetivo?En marketing, un objetivo es el resultado que se pretende alcanzar en un periodo de tiempo, a través el uso de los recursos disponibles. Por tanto, se debe formular de una forma clara y hace falta que sea accesible y medible. Plus usual de vulnerabilidades de seguridad, como ataques de fuerza bruta, inyección SQL, MalwareEl malware (compuesto por las palabras malicia y software) es un programa que ha sido desarrollado para realizar funciones indeseables que generan daño al usuario. Al principio, el objetivo del malware era irritar a los individuos, pero esto se ha expandido rápidamente hacia el espionaje sistemático y el robo de información personal. Las víctimas ya no son sólo individuos, sino además grandes instituciones como los bancos. El alcance del uso Plus, secuencias de comandos entre sitios y ataques DDoS. De hecho, recientemente, una nueva variedad de malware llamada Clipsa startet Brute-Force-Angriffe auf WordPress-Sites und stiehlt Kryptowährungen, indem es die Zwischenablage entführt.
WordPress ist nur so sicher wie der Aufwand, den Sie in die Verbesserung der Sicherheit Ihrer Website investieren. Als Websitebesitzer liegt es in Ihrer Verantwortung, wachsam zu bleiben und eine proaktive Sicherheitsstrategie zu implementieren, um böswillige Angriffe zu verhindern. Die Verwendung schwacher Passwörter und Benutzernamen, das Fehlen einer Aktualisierung des WordPress-Kerns und der Plugins sowie das Hosting von schlechter Qualität gehören zu den häufigsten Sicherheitsfehlern, die Website-Besitzer machen und Hackern den Zugriff erleichtern.
WordPress es un CMSConcepto de CMS¿Qué es un CMS o Sistema de Administración de Contenido?Un CMS, siglas de Content Management System, es un tipo de software que se elabora con la finalidad de ofrecer una plataforma con la que facilitar la gestión y la administración de contenidos de cualquier web. Son herramientas pensadas para que cualquier persona, sin tener conocimiento alguno de informática, pueda publicar contenidos en una página sin ningún tipo de Plus altamente seguro a su manera. A pesar de todo, mantener su sitio con WordPress a salvo de los ciberdelincuentes requiere que mejore su postura de seguridad y su credibilidad en línea. Pasos simples como actualizar el núcleo de WordPress, elegir un proveedor de alojamiento de WordPress seguro, prestar atención a Domainname Sicherheit und die Verwendung eines sicheren Passworts können dazu beitragen, böswillige Bots und Angreifer zu blockieren.
In diesem Beitrag konzentrieren wir uns auf WordPress-Salze und Sicherheitsschlüssel und deren Rolle, um sicherzustellen, dass Sie sich nicht mit den Folgen von Malware-Angriffen auseinandersetzen müssen.
Was sind WordPress-Sicherheitsschlüssel und -Salze?
Wenn sich ein Benutzer bei der WordPress-Site anmeldet, werden auf dem Computer verschiedene Cookies erstellt. Diese werden verwendet, um die Identität registrierter Benutzer zu überprüfen. Wenn ein Hacker Ihre Datenbank betritt oder Ihre Cookies findet, kann er möglicherweise Ihr Passwort lesen, wodurch Ihre Website anfällig für Angriffe wird.
WordPress usa claves de seguridad y sales para brindarle una salida críptica que se almacena en la base de datos o en la PlätzchenUna cookie es un registro que es almacenado por un servidor web en el disco duro del usuario. El archivo recibido es una combinación de caracteres formada por números y letras, que asigna una cierta identidad al usuario (cliente). No podrán exceder un tamaño máximo de 4 KB y contendrán, por ejemplo, información sobre la extensión de la visita o sobre lo que el usuario haya pulsado. Cuando el cliente Plus, lo que agrega una capa de seguridad a su sitio web.
Zwei dieser Cookies sind:
- WordPress_ [Hash] Es wird nur auf der Administrationsseite oder im WordPress-Dashboard verwendet.
- WordPress_logged_in_ [Hash] Wird in WordPress verwendet, um festzustellen, ob Sie bei WordPress angemeldet sind.
Die von WordPress in diesen Cookies gespeicherten Authentifizierungsdetails werden mithilfe der in den WordPress-Sicherheitsschlüsseln angegebenen Zufallsmuster gehasht (kryptische Werte zugewiesen).
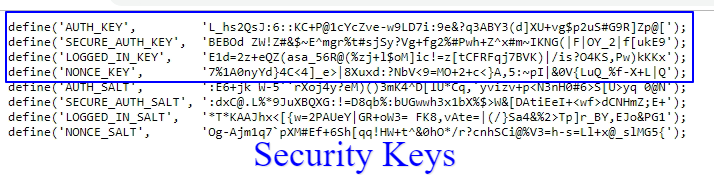
WordPress-Sicherheitsschlüssel ist ein Passwort, das eine Reihe langer, komplizierter Zufallsvariablen enthält, die die Verschlüsselung verbessern und es nahezu unmöglich machen, Ihr Passwort zu knacken. Die neueste Version von WordPress verwendet vier Sicherheitsschlüssel mit jeweils dem entsprechenden Salz, die die Sicherheit Ihrer WordPress-Website erhöhen können.
Diese sind:
- AUTHENTIFIZIERUNGSSCHLÜSSEL se puede utilizar para realizar cambios en el sitio. Le ayuda a firmar la cookie de autorización para no SSLLa encriptación SSL (Secure Socket Layer) proporciona una conexión segura entre el cliente y el servidor. Consiste en un protocolo de Internet que permite encriptar datos sensibles (como información de pago, datos de tarjetas de crédito) y hacerlos ilegibles a terceros. Al mismo tiempo, un certificado confirma que el servidor es fiable. En este momento, además se le llama TLS (Transport Layer Security). Relevancia SSL es un método de cifrado Plus.
- SECURE_AUTH_KEY Es wird verwendet, um das Autorisierungscookie für den SSL-Administrator zu signieren und um Änderungen an der Website vorzunehmen.
- LOGGED_IN_KEY Es wird verwendet, um ein Cookie für einen angemeldeten Benutzer zu erstellen. Es kann nicht verwendet werden, um Änderungen an der Site vorzunehmen.
- NONCE_KEY wird verwendet, um die zu unterschreiben Nonce-Schlüssel. Dieser Schlüssel schützt die Nonces vor der Generierung und schützt Ihre Site so vor Angriffen.
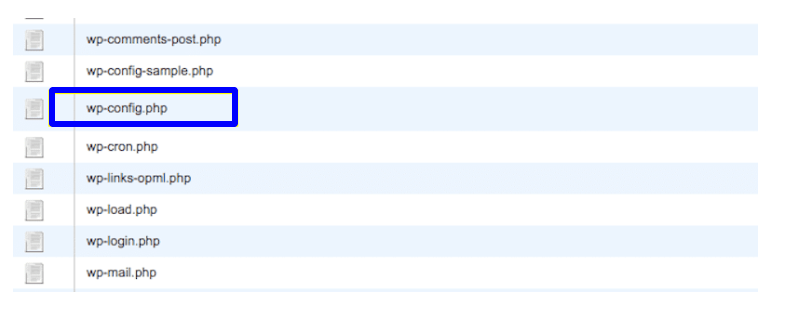
Sie finden diese Schlüssel und Authentifizierungssalze in der wp-config.php Datei, befindet sich im WordPress-Stammordner.
WordPress-Verkäufe Hierbei handelt es sich um zufällige Datenzeichenfolgen, die die Sicherheitsschlüssel codieren und der Site und Ihren Anmeldeinformationen eine zusätzliche Schutzschicht hinzufügen.
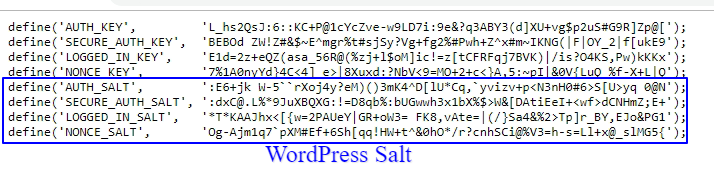
Wie Sie auf diesem Bild sehen können, verfügt jeder Sicherheitsschlüssel über ein entsprechendes Salt, nämlich AUTH_SALT, SECURE_AUTH_SALT, LOGGED_IN_SALT und NONCE_SALT.
Warum WordPress-Sicherheitsschlüssel und -Verkäufe verwenden?
WordPress verwendet Cookies, um die Identität der Benutzer zu verfolgen, die sich auf seiner Website anmelden. Diese Cookies werden im Control Panel-Konto Ihrer Website gespeichert, dh auf der Client-Seite. Zur besseren Verschlüsselung werden Authentifizierungsdetails (sowohl Benutzername als auch Kennwort) mit einer Reihe von Zufallswerten verschlüsselt, die in WordPress-Sicherheitsschlüsseln angegeben sind.
Daher ist ein zufällig generiertes verschlüsseltes Passwort wie "65a3ds2873ba27us36sd89s0fc" im Vergleich zu einem unverschlüsselten Passwort äußerst schwer zu knacken. Daher müssen Websitebesitzer WordPress-Sicherheitsschlüssel verwenden, um die Cookies ihrer Website zu schützen und zu verhindern, dass böswillige Hacker auf die Website zugreifen.
So ändern Sie WordPRess-Schlüssel und -Salze manuell
Sie können geheime Schlüssel und Salze manuell oder über ein WordPress-Sicherheits-Plugin konfigurieren. Wenn Sie eine selbst gehostete WordPress-Site haben, müssen Sie die Sicherheitsschlüssel selbst hinzufügen.
Bitte beachten Sie: Wir empfehlen, WordPress-Dateien nur manuell zu bearbeiten, wenn Sie Entwickler sind oder mit Code auf einer mittleren Ebene oder höher arbeiten möchten. Wenn Sie ein Anfänger sind, springen Sie zu den unten empfohlenen Plugins.
Verwenden Sie zuerst den Zufallsgenerator in WordPress, um einen eindeutigen geheimen Schlüssel zu erhalten.
A continuación, inicie sesión en el administrador de archivos de su panel de control o a través FTPConcepto de FTP/¿Qué es el FTP?Un FTP, siglas de Protocolo de Transferencia de Archivos (File Transfer Protocol), es un sistema que se emplea para transferir datos entre un PC local y la web, o viceversa, que suele encontrarse siempre disponible dentro del alojamiento de cualquier compañía que haya contratado los servicios de uno para alojar un dominio y llevar adelante todas esas tareas imprescindibles para abrir una página web. Es Plus. Desde aquí ubique el archivo wp-config.php para modificarlo.
Öffnen Sie die Datei und scrollen Sie zum Abschnitt "Authentifizierungsschlüssel und eindeutige Salze". Hier können Sie die zuvor generierten geheimen Schlüssel hinzufügen.
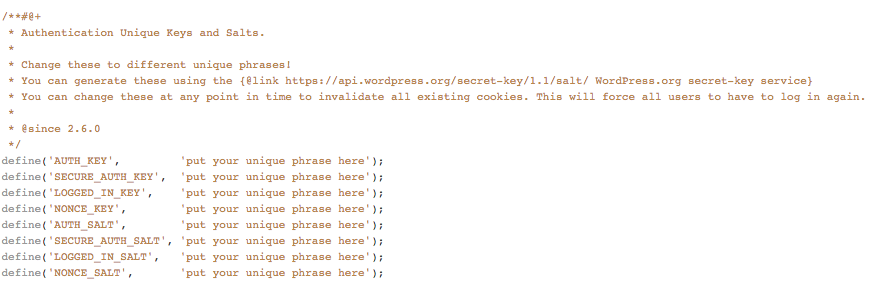
Sobald Sie die Datei gespeichert haben, werden Sie aufgefordert, sich erneut anzumelden.
Verwenden Sie ein Plugin, um Schlüssel und Verkäufe zu aktualisieren
Wie die meisten Dinge in WordPress müssen Sie dies nicht manuell tun. Verschiedene WordPress-Plugins können verwendet werden, um den Prozess in Ihrem Namen zu automatisieren. Sie sind eine schnelle und einfache Möglichkeit, Ihre Passwörter zu ändern und WordPress zu beenden. Hier sind zwei, die wir empfehlen.
IThemes Sicherheit
Die aktuelle Version von iThemes Security (Free v4.6 + oder iThemes Security Pro v1.14 +) verfügt über eine zeitsparende Sicherheitsfunktion, mit der WordPress-Sicherheitsschlüssel einfach aktualisiert und beendet werden können. Es bietet jeden Monat eine Update-Erinnerung und vermeidet die Notwendigkeit, manuell einen neuen Schlüsselsatz zu generieren oder Ihre wp-config.php-Datei zu bearbeiten.
Um die Schlüssel und Verkäufe zu aktualisieren, gehen Sie zum Abschnitt 'WordPress-Verkäufe' auf der Registerkarte 'Erweitert', klicken Sie auf das Kontrollkästchen neben 'WordPress-Verkäufe ändern' und klicken Sie abschließend auf die Schaltfläche 'Verkäufe ändern' WordPress '.
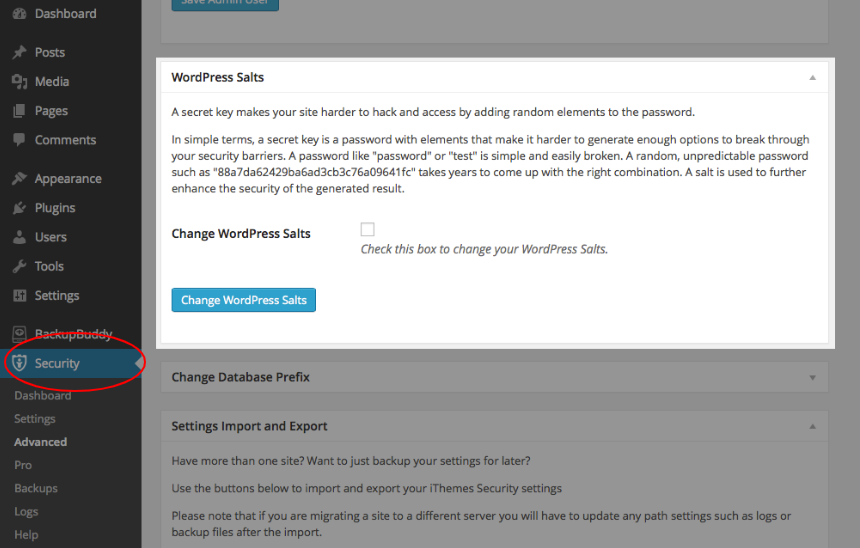
IThemes Security Pro ofrece funciones adicionales como autenticación de dos factores, escaneo programado de malware y reCAPTCHA para detectar SoftwareConcepto de Software¿Qué es el Software y cuál es su función?Un Software es la parte lógica, o más bien el soporte lógico, de cualquier sistema de tipo informático. Sea un PC, un teléfono teléfono celular o inclusive una tablet, es todo aquel programa que se ejecuta en él gracias a la coordinación de la parte física, es decir, el hardware, para llevar adelante alguna tarea concretamente o un recopilatorio de Plus malicioso y agregar una capa adicional de seguridad a sus páginas de inicio de sesión de WordPress.
Salzstreuer
In ähnlicher Weise bietet Salt Shaker beeindruckende Funktionen und Einstellungen wie manuelle und sofortige WP-Sicherheitsschlüssel sowie Verkaufsänderungen, um die WordPress-Sicherheit zu verbessern.
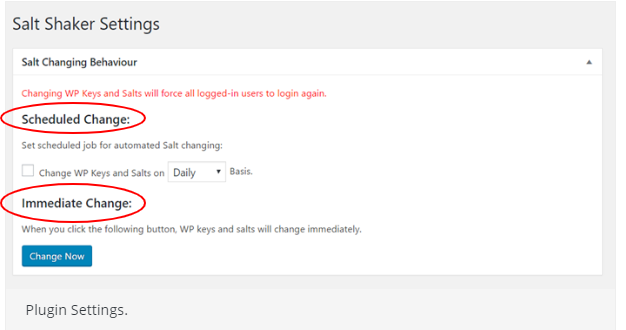
Gleichzeitig können Sie nach der Installation des Salt Shaker-Plugins den geplanten Job für den automatischen Salzwechsel konfigurieren. Alles was Sie tun müssen, ist das Kontrollkästchen zu aktivieren und tägliche, wöchentliche oder monatliche Einstellungen zu wählen.
In beiden Fällen ist das Plugin so programmiert, dass automatische Erinnerungen zum Aktualisieren der WordPress-Schlüssel gesendet werden. Infolgedessen werden alle registrierten Benutzer gleichzeitig gezwungen, den Anmeldevorgang erneut durchzuführen. Alle diese Funktionen schützen eine Website vor Brute-Force-Angriffen und anderen Hacking-Versuchen.
Wenn es um den Schutz Ihrer WordPress-Site geht, ist Prävention der richtige Weg, um fortzufahren. Die starke Kombination von Sicherheitsschlüsseln und WordPress-Exits macht es Hackern schwer, Website-Passwörter zu knacken. Auf diese Weise bietet WordPress eine verbesserte Sicherheit für Benutzersitzungen und schützt Daten.
Schließlich sind hier einige Dinge zu beachten, die beim Aktualisieren von Sicherheitsschlüsseln und beim Beenden von WordPress zu beachten sind.
- Ändern Sie nach dem Starten Ihrer WordPress-Site die Sicherheitsschlüssel und die Salze.
- Verwenden Sie immer den WordPress-Salt-Key-Generator, um Sicherheitsschlüssel zu erstellen. Mach es nicht selbst. Alternativ können Sie den Prozess mithilfe eines WordPress-Plugins automatisieren.
- Durch das Aktualisieren der Sicherheitsschlüssel und WordPress-Exits werden alle vorhandenen Cookies ungültig, sodass alle Benutzer sofort getrennt werden. Denken Sie beim Ändern daran, dass einige Benutzer möglicherweise online sind.
- Wenn Sie Anzeichen dafür sehen, dass Ihre Website angegriffen wird, aktualisieren Sie die WordPress-Sicherheitsschlüssel und fordern Sie Ihre Benutzer auf, ihr Kennwort zu ändern.
Haben Sie eine Frage zu Sicherheitsschlüsseln und Salzen? Oder Tipps, die Sie hinzufügen würden? Lass es uns in den Kommentaren wissen!