WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, Suite es uno de los sistemas de gestión de ContenuEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, Suite más conocidos y populares del mundo. Por consiguiente, WordPress es un objectif¿Qué es un objetivo?En marketing, un objetivo es el resultado que se pretende alcanzar en un periodo de tiempo, a través el uso de los recursos disponibles. Por tanto, se debe formular de una forma clara y hace falta que sea accesible y medible. Suite usual de vulnerabilidades de seguridad, como ataques de fuerza bruta, inyección SQL, malwaresEl malware (compuesto por las palabras malicia y software) es un programa que ha sido desarrollado para realizar funciones indeseables que generan daño al usuario. Al principio, el objetivo del malware era irritar a los individuos, pero esto se ha expandido rápidamente hacia el espionaje sistemático y el robo de información personal. Las víctimas ya no son sólo individuos, sino además grandes instituciones como los bancos. El alcance del uso Suite, secuencias de comandos entre sitios y ataques DDoS. De hecho, recientemente, una nueva variedad de malware llamada Clipsa lance des attaques par force brute sur les sites WordPress, volant des crypto-monnaies en détournant le presse-papiers.
WordPress n'est aussi sécurisé que l'effort que vous déployez pour améliorer la sécurité de votre site. En tant que propriétaire de site Web, il est de votre responsabilité de rester vigilant et de mettre en œuvre une stratégie de sécurité proactive pour prévenir les attaques malveillantes. L'utilisation de mots de passe et de noms d'utilisateur faibles, le manque de mise à jour du noyau et des plugins WordPress et un hébergement de mauvaise qualité font partie des erreurs de sécurité courantes commises par les propriétaires de sites Web, ce qui facilite l'accès des pirates informatiques.
WordPress es un CMSConcepto de CMS¿Qué es un CMS o Sistema de Administración de Contenido?Un CMS, siglas de Content Management System, es un tipo de software que se elabora con la finalidad de ofrecer una plataforma con la que facilitar la gestión y la administración de contenidos de cualquier web. Son herramientas pensadas para que cualquier persona, sin tener conocimiento alguno de informática, pueda publicar contenidos en una página sin ningún tipo de Suite altamente seguro a su manera. A pesar de todo, mantener su sitio con WordPress a salvo de los ciberdelincuentes requiere que mejore su postura de seguridad y su credibilidad en línea. Pasos simples como actualizar el núcleo de WordPress, elegir un proveedor de alojamiento de WordPress seguro, prestar atención a nom de domaine La sécurité et l'utilisation d'un mot de passe fort peuvent aider à bloquer les robots malveillants et les attaquants.
Dans cet article, nous nous concentrerons sur les sels et les clés de sécurité WordPress et leur rôle pour vous assurer que vous n'avez pas à faire face aux conséquences des attaques de logiciels malveillants.
Que sont les clés et sels de sécurité WordPress?
Lorsqu'un utilisateur se connecte au site WordPress, divers cookies sont créés sur l'ordinateur. Ceux-ci sont utilisés pour vérifier l'identité des utilisateurs enregistrés. Si un pirate pénètre dans votre base de données ou trouve vos cookies, il peut être en mesure de lire votre mot de passe, ce qui rend votre site vulnérable aux attaques.
WordPress usa claves de seguridad y sales para brindarle una salida críptica que se almacena en la base de datos o en la cookieUna cookie es un registro que es almacenado por un servidor web en el disco duro del usuario. El archivo recibido es una combinación de caracteres formada por números y letras, que asigna una cierta identidad al usuario (cliente). No podrán exceder un tamaño máximo de 4 KB y contendrán, por ejemplo, información sobre la extensión de la visita o sobre lo que el usuario haya pulsado. Cuando el cliente Suite, lo que agrega una capa de seguridad a su sitio web.
Deux de ces cookies sont:
- WordPress_ [hachage] Il n'est utilisé que dans la page d'administration ou dans le tableau de bord WordPress.
- WordPress_logged_in_ [hachage] utilisé dans WordPress pour déterminer si vous êtes connecté à WordPress.
Les détails d'authentification stockés dans ces cookies par WordPress sont hachés (valeurs cryptées attribuées) à l'aide des modèles aléatoires spécifiés dans les clés de sécurité WordPress.
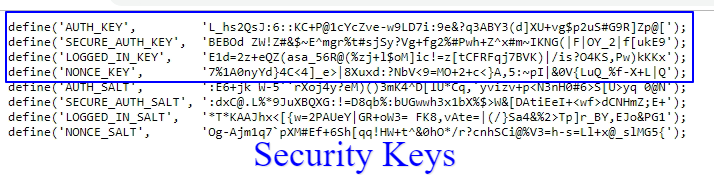
Clé de sécurité WordPress est un mot de passe qui contient un ensemble de variables aléatoires longues, compliquées qui améliorent le cryptage, rendant presque impossible de déchiffrer votre mot de passe. La dernière version de WordPress utilise quatre clés de sécurité, chacune avec son sel correspondant qui peut augmenter la sécurité de votre site Web WordPress.
Ceux-ci sont:
- CLÉ D'AUTHENTIFICATION se puede utilizar para realizar cambios en el sitio. Le ayuda a firmar la cookie de autorización para no SSLLa encriptación SSL (Secure Socket Layer) proporciona una conexión segura entre el cliente y el servidor. Consiste en un protocolo de Internet que permite encriptar datos sensibles (como información de pago, datos de tarjetas de crédito) y hacerlos ilegibles a terceros. Al mismo tiempo, un certificado confirma que el servidor es fiable. En este momento, además se le llama TLS (Transport Layer Security). Relevancia SSL es un método de cifrado Suite.
- SECURE_AUTH_KEY Il est utilisé pour signer le cookie d'autorisation pour l'administrateur SSL et est utilisé pour apporter des modifications au site Web.
- LOGGED_IN_KEY Il est utilisé pour créer un cookie pour un utilisateur connecté. Il ne peut pas être utilisé pour apporter des modifications au site.
- NONCE_KEY est utilisé pour signer le clé nonce. Cette clé protège les nonces d'être générés, protégeant ainsi votre site des attaques.
Vous trouverez ces clés et sels d'authentification dans le fichier wp-config.php, situé dans le dossier racine de WordPress.
Ventes WordPress ce sont des chaînes de données aléatoires qui codent les clés de sécurité et ajoutent une couche de protection supplémentaire au site et à vos informations d'identification.
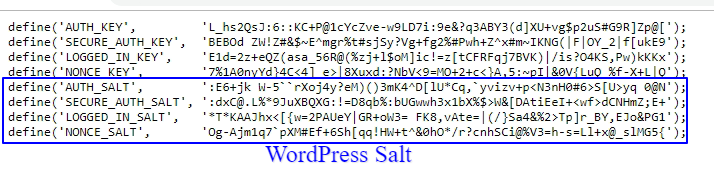
Comme vous pouvez le voir sur cette image, chaque clé de sécurité a un sel correspondant, à savoir AUTH_SALT, SECURE_AUTH_SALT, LOGGED_IN_SALT et NONCE_SALT.
Pourquoi utiliser les clés de sécurité et les ventes WordPress?
WordPress utilise des cookies pour suivre l'identité des utilisateurs qui se connectent à son site Web. Ces cookies sont stockés dans le compte du panneau de contrôle de votre site, c'est-à-dire côté client. Pour un meilleur cryptage, les détails d'authentification (nom d'utilisateur et mot de passe) sont cryptés à l'aide d'un ensemble de valeurs aléatoires spécifiées dans les clés de sécurité WordPress.
Ainsi, un mot de passe crypté généré aléatoirement tel que "65a3ds2873ba27us36sd89s0fc" est extrêmement difficile à déchiffrer par rapport à un mot non crypté. Ainsi, les propriétaires de sites Web doivent utiliser des clés de sécurité WordPress pour protéger les cookies de leur site et empêcher les pirates malveillants d'accéder au site.
Comment changer manuellement les clés et les sels WordPRess
Vous pouvez configurer les clés secrètes et les sels manuellement ou via un plugin de sécurité WordPress. Si vous possédez un site WordPress auto-hébergé, vous devrez ajouter vous-même les clés de sécurité.
Remarque: nous vous recommandons de modifier manuellement les fichiers WordPress uniquement si vous êtes un développeur ou si vous êtes à l'aise avec du code de niveau intermédiaire ou supérieur. Si vous êtes un débutant, passez aux plugins recommandés ci-dessous.
Tout d'abord, utilisez le générateur aléatoire de WordPress pour obtenir une clé secrète unique.
A continuación, inicie sesión en el administrador de archivos de su panel de control o a través FTPConcepto de FTP/¿Qué es el FTP?Un FTP, siglas de Protocolo de Transferencia de Archivos (File Transfer Protocol), es un sistema que se emplea para transferir datos entre un PC local y la web, o viceversa, que suele encontrarse siempre disponible dentro del alojamiento de cualquier compañía que haya contratado los servicios de uno para alojar un dominio y llevar adelante todas esas tareas imprescindibles para abrir una página web. Es Suite. Desde aquí ubique el archivo wp-config.php para modificarlo.
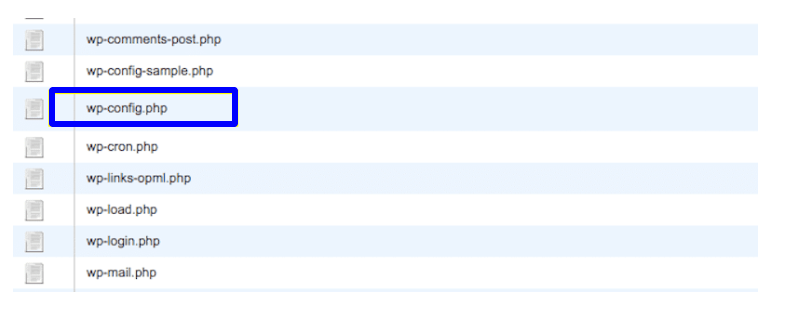
Ouvrez le fichier et faites défiler jusqu'à la section "Clés d'authentification et sels uniques". C'est ici que vous pouvez ajouter les clés secrètes que vous avez précédemment générées.
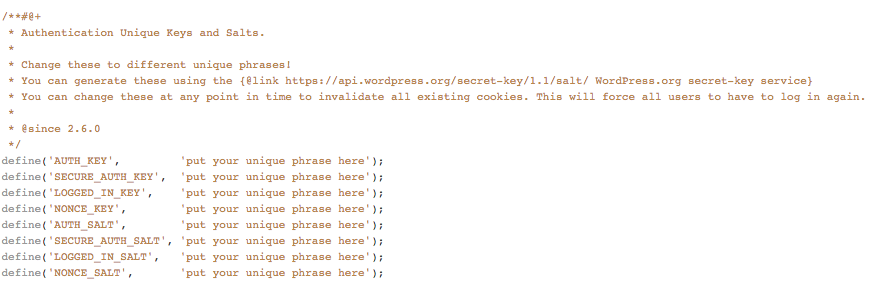
Une fois le fichier enregistré, vous serez invité à vous reconnecter.
Utilisez un plugin pour mettre à jour les clés et les ventes
Comme la plupart des choses dans WordPress, vous n'avez pas à le faire manuellement. Divers plugins WordPress peuvent être utilisés pour automatiser le processus en votre nom. Ils sont un moyen rapide et facile de changer vos mots de passe et de quitter WordPress. En voici deux que nous recommandons.
Sécurité IThemes
La version actuelle d'iThemes Security (Free v4.6 + ou iThemes Security Pro v1.14 +) est livrée avec une fonction de sécurité qui permet de gagner du temps qui met à jour facilement les clés de sécurité WordPress et se ferme. Il propose un rappel de mise à jour tous les mois et évite d'avoir à générer manuellement un nouvel ensemble de clés ou d'éditer votre fichier wp-config.php.
Pour mettre à jour les clés et les ventes, allez dans la section 'Ventes WordPress' dans l'onglet 'Avancé', cliquez sur la case à cocher à côté de 'Changer les ventes WordPress' et en conclusion cliquez sur le bouton 'Changer les ventes' WordPress '.
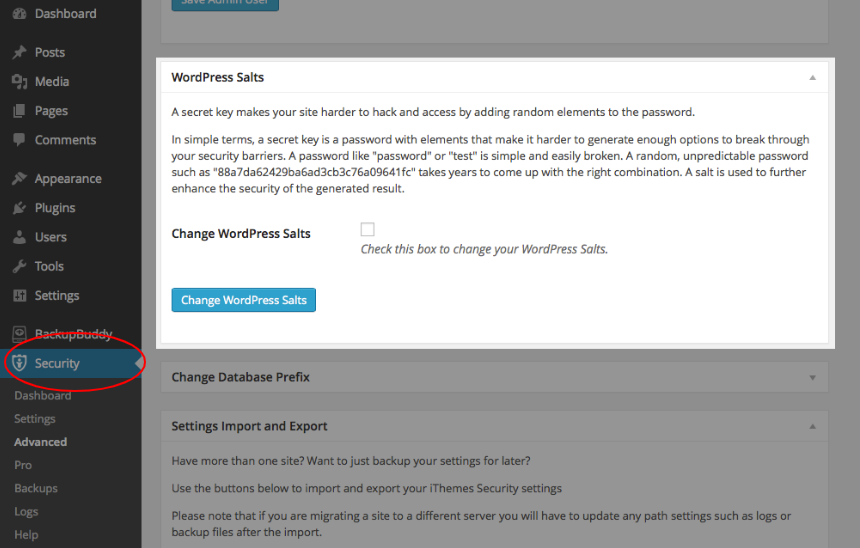
IThemes Security Pro ofrece funciones adicionales como autenticación de dos factores, escaneo programado de malware y reCAPTCHA para detectar LogicielConcepto de Software¿Qué es el Software y cuál es su función?Un Software es la parte lógica, o más bien el soporte lógico, de cualquier sistema de tipo informático. Sea un PC, un teléfono teléfono celular o inclusive una tablet, es todo aquel programa que se ejecuta en él gracias a la coordinación de la parte física, es decir, el hardware, para llevar adelante alguna tarea concretamente o un recopilatorio de Suite malicioso y agregar una capa adicional de seguridad a sus páginas de inicio de sesión de WordPress.
Salière
De même, Salt Shaker offre des fonctionnalités et des paramètres impressionnants tels que des clés de sécurité WP manuelles et immédiates et des modifications de vente pour améliorer la sécurité de WordPress.
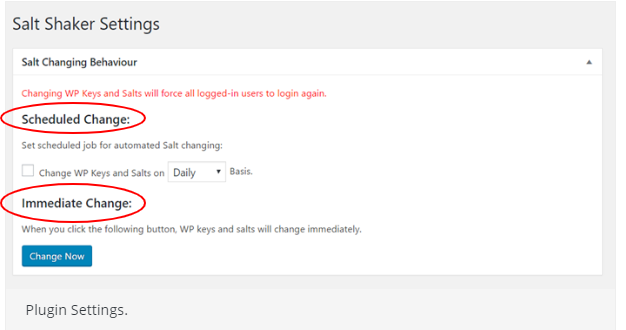
En même temps, après avoir installé le plugin Salt Shaker, vous pouvez configurer le travail planifié pour le changement automatique de sel. Il vous suffit de cocher la case et de choisir les paramètres quotidiens, hebdomadaires ou mensuels.
Dans les deux cas, le plugin est programmé pour envoyer des rappels automatiques pour mettre à jour les clés WordPress. En conséquence, il force simultanément tous les utilisateurs enregistrés à recommencer le processus de connexion. Toutes ces fonctionnalités aident à protéger un site Web contre les attaques par force brute et autres tentatives de piratage.
Lorsqu'il s'agit de protéger votre site WordPress, la prévention est le moyen de procéder. La forte combinaison de clés de sécurité et de sorties WordPress rend difficile pour les pirates informatiques de déchiffrer les mots de passe des sites Web. C'est ainsi que WordPress offre une sécurité améliorée pour les sessions utilisateur et protège les données.
Enfin, voici quelques points à garder à l'esprit lors de la mise à jour des clés de sécurité et des sorties WordPress.
- Après avoir démarré votre site WordPress, modifiez les clés de sécurité et les sels.
- Utilisez toujours le générateur de clés de sel WordPress pour créer des clés de sécurité. Ne le faites pas vous-même. Vous pouvez également automatiser le processus à l'aide d'un plugin WordPress.
- La mise à jour des clés de sécurité et des sorties WordPress invalidera tous les cookies existants, provoquant la déconnexion instantanée de tous les utilisateurs. Ainsi, lorsque vous les modifiez, gardez à l'esprit que certains utilisateurs peuvent être en ligne.
- Si vous voyez des signes que votre site est attaqué, mettez à jour les clés de sécurité WordPress et encouragez vos utilisateurs à changer leur mot de passe.
Vous avez une question sur les clés de sécurité et les sels? Ou des astuces que vous ajouteriez? Faites le nous savoir dans les commentaires!