Habilitar un HeaderConcepto de Header¿Qué es el Header?El Header, encabezado en español, es una definición que se usa en el terreno del diseño y la programación web para referirse a la parte de arriba de una página. Se trata del primer punto a ver por cualquier usuario que entra en un portal web, por lo que cuenta con una responsabilidad enorme y ha de contener la carga informativa esencial para mostrar la Plus nosniff hará tu web basada en WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, Plus más seguro. Lernen um einen nosniff-Header zu installieren.
Was ist ein Nosniff-Header?
Es un tipo de header que a nivel de código previene ataques del tipo MimeMIME son las siglas de Multi-Purpose Internet Mail Extensions. En su versión original, definió ciertos tipos de datos de archivos adjuntos de email para que estos archivos pudieran leerse y ejecutarse cuando no estuvieran en formato ASCII. Las especificaciones MIME incluyen varios formatos multimedia como archivos de imagen, vídeo, texto y numerosos formatos de aplicación. Información general MIME ha demostrado ser sobre todo útil en el tratamiento de tipos de Plus sniffing. Los ataques vía MIME schnüffelt sind gegeben, weil Schnüffeln eine Technik ist, die von verwendet wird BrowserConcepto de Navegadores¿Qué son los Navegadores?Los Navegadores son herramientas informáticas que utilizamos para, normalmente, navegar por Internet y visitar cualquier página web, al mismo tiempo de para hacer otras tareas como ver documentos, observar vídeos o reproducir contenido multimedia de cualquier tipo. Son un tipo de software sencillamente usual y bastante utilizado hoy en día.Insistimos en que es algo que se utiliza con mucha frecuencia, puesto que moverse por Internet Plus (cada vez menos) para determinar el tipo de archivo o formato de un elemento web. Cuando el BrowserUn navegador (además: browser) es una herramienta informática que te permite ver documentos y datos y navegar por la red. Los navegadores pueden mostrar distintos tipos de recursos de información; principalmente documentos HTML, a pesar de todo, además son posibles otros tipos de archivos y contenido multimedia, como PDF, JPEG, MPEG, GIF o el lenguaje de meta marcado. A través el uso de complementos especiales y la configuración respectivo, los Plus schnüffeln er InhaltEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, Plus, se crea una Verletzlichkeit das kann von verwendet werden Angreifer. Der nosniff-Header vermeidet diese Sicherheitsanfälligkeit.
Wie füge ich meiner WordPress-basierten Website einen Nosniff-Header hinzu?
Um Ihrer Website einen Nosniff-Header hinzuzufügen, müssen Sie zunächst die folgenden Schritte ausführen:
Überprüfen Sie, ob Sie bereits sichere Header haben
- Prüfen wenn Ihre Website hat sichere Header. Eine Möglichkeit, die Header kostenlos und ohne Risiken zu überprüfen, ist das Portal Sicherheitskopfzeilen.
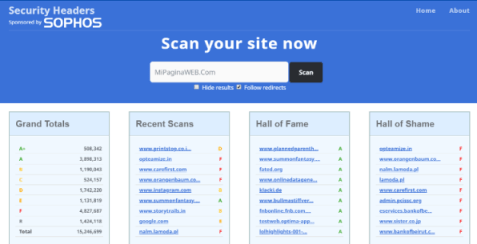
- Gehen Sie zu SecurityHeaders.com Schreiben Sie die Adresse Ihrer Website und drücken Sie die Taste: Scan.
- Warten Sie einige Sekunden und die Ergebnisse werden angezeigt: Falls Ihre Website vorhanden ist Problem von Sicherheit einige werden erscheinen Ergebnisse mit rotem Text und einem F. Wie das Bild zeigt.
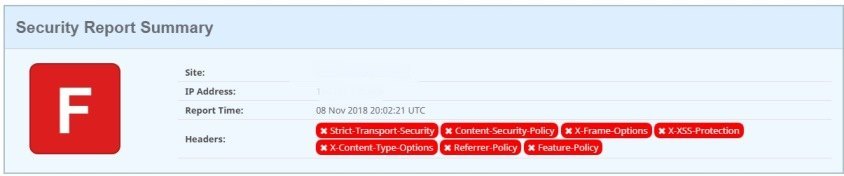
Obwohl Sie gleichzeitig einen Buchstaben C oder ein A + erhalten können, falls Sie alle treffen Sicherheitsprotokolle. Aber wenn Sie im Test von gescheitert sind Sicherheitskopfzeilen Sie können sicher sein, dass wir Ihnen zeigen, wie Sie die Sicherheit Ihrer Website verbessern können.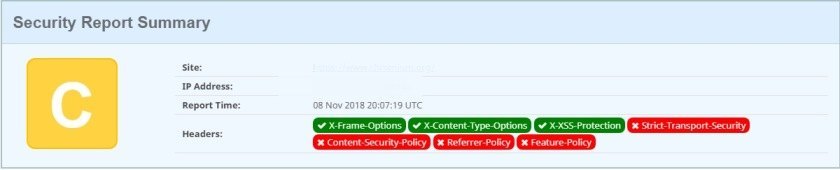
So installiere ich einen sicheren Nosniff-Header auf meiner WordPress-Website
Es gibt verschiedene Möglichkeiten, um das zu aktivieren Header nosniff Einige der Optionen auf Ihrer Website umfassen die Verwendung von Plugins. Obwohl es gleichzeitig andere Alternativen gibt, die es Ihnen ermöglichen Machen Sie Ihre Website sicherer ohne irgendetwas installieren zu müssen, ändern Sie einfach einige Dateien Ihrer WordPress-Installation mit Zeilen von Code.
Hier sehen wir alle möglichen Alternativen. Bereit? Wir machen uns an die Arbeit.
Header nosniff in WorPress mit Plugins
Der einfachste Weg, einen Nosniff-Header in WordPress hinzuzufügen, ist die Verwendung von Plugins. Ja nein du gibst vor Dateien ändern Für Ihre WordPress-Installation sind Plugins eine empfohlene Option.
Im WordPress-Plugin-Repository gibt es mehrere Optionen.
HTTPEl HTTP (Hyper Text Transfer Protocol) es un protocolo que se usa para transmitir datos en redes. HTTP es un estándar técnico generalmente aceptado que establece cómo un cliente web se comunica con un servidor para que los datos solicitados por el cliente puedan ser cargados y mostrados. Información general Junto con el URL y el HTML, HTTP es uno de los conceptos más importantes de Internet (www). Fue desarrollado Plus Headers
Es ist der Werkzeug am meisten installierte WordPress-Plugin-Repository, um die zu fördern Sicherheit der Header in WordPress. Alles was Sie tun müssen, ist es auf die übliche Weise herunterzuladen und zu aktivieren.
Standardmäßig HTTP-Header Es wird mit allen erforderlichen Parametern konfiguriert, um die Sicherheitsfunktionen Ihrer Website zu fördern.
HTTP-Header Obwohl dies bislang die am häufigsten heruntergeladene Option ist, gibt es andere Alternativen. Eines davon ist Sicherheitskopfzeilen.
Sicherheitskopfzeilen
Es ist danach HTTP-Header die Option mit mehr Einrichtungen. Die Arbeitsdynamik hinter Security Headers ist einfach: Herunterladen, Installieren und Aktivieren.
HTTP-Header zur Verbesserung der Website-Sicherheit
Eine dritte Option, mit der wir den nosniff-Header auf unserer Website aktivieren können, ohne den Code berühren zu müssen, ist HTTP-Header zur Verbesserung der Website-Sicherheit. Aún cuando este PluginConcepto de Plugin¿Qué es un Plugin?Un Plugin es un fragmento o componente de código hecho para ampliar las funciones de un programa o de una herramienta. En el ámbito del marketing digital, especialmente dentro del marketing de contenidos, es algo que se utiliza con mucha frecuencia dentro de entornos como WordPress, puesto que sirven al momento de contar con añadidos que hagan mucho más cómoda y completa la experiencia de Plus cuenta con menos instalaciones activas que HTTP-Header erhält ständig Updates.
Aktivieren eines Nosniff-Headers in WordPress ohne Installation von Plugins
Wie wir Ihnen zu Beginn gesagt haben, ist es möglich, einen heder nosniff zu aktivieren, ohne Plugins installieren zu müssen, indem Sie nur einige hinzufügen Zeilen von Code y modifizieren Einige Dateien.
Warnung:
Bevor Sie eine Datei Ihrer WordPress-Installation ändern, müssen Sie eine zurück. Ändern Sie die Elemente und der Code Ihrer Website kann eingegeben werden Risiko wie Ihre Website funktioniert.
Aktivieren eines Nosniff-Headers über die .htaccess-Datei
- Suchen Sie die Datei .htaccess ingresando al cPanelConcepto de Cpanel¿Qué es Cpanel?Cpanel, cuyo nombre es el acrónimo de Control Panel, es un panel de control que se usa para gestionar servidores de hosting web. Un entramado de herramientas con el que automatizar procesos, administrar datos y cuentas por medio de de una interfaz gráfica que se aloja además en la web.Una de sus principales características es que cuenta con distintos aspectos y menús accesibles en función del Plus. Una vez estén cPanel debes seguir la siguiente ruta:
Dateien> Dateimanager> Webstamm (public_html)
Dort müssen Sie die Option auswählen, um versteckte Dateien anzuzeigen, und Sie werden mit der Datei oder Datei gefunden: htaccessLos archivos htaccess son archivos de configuración específicos de directorios para servidores web compatibles con NCSA, como el servidor web Apache. Todos los ajustes en el archivo.htaccess se aplican al directorio donde se almacenó el archivo, así como a todos los subdirectorios, y entran en vigor inmediatamente. No hace falta reiniciar el servidor. Distintos usos del archivo.htaccess Los usos típicos del archivo.htaccess son la reescritura y redirección de URLs, la Plus.
- Sobald Sie die Datei gefunden haben htaccess und Sie haben die entsprechende Sicherungskopie erstellt und den folgenden Code eingefügt:
# X-Content-Type nosniff
Header-Set X-Content-Type-Options nosniff
- Sie halten Änderungen und voila.
Verbessern Sie die Sicherheit Ihres Headers, indem Sie die Datei functions.php ändern
- So ändern Sie die Datei phpEl PHP es un lenguaje de scripting de código abierto, del lado del servidor, con programación HTML integrada que se usa para crear páginas web dinámicas. Las ventajas de PHP son su flexibilidad y su alta compatibilidad con otras bases de datos. Al mismo tiempo, PHP es considerado como un lenguaje fácil de aprender. Funciones de PHP Las funciones de PHP se relacionan con los scripts del lado del servidor. Plus o functions.php Folgen Sie dem folgenden Pfad auf dem Desktop von WordPress:
Darstellung> Editor> Themenfunktionen
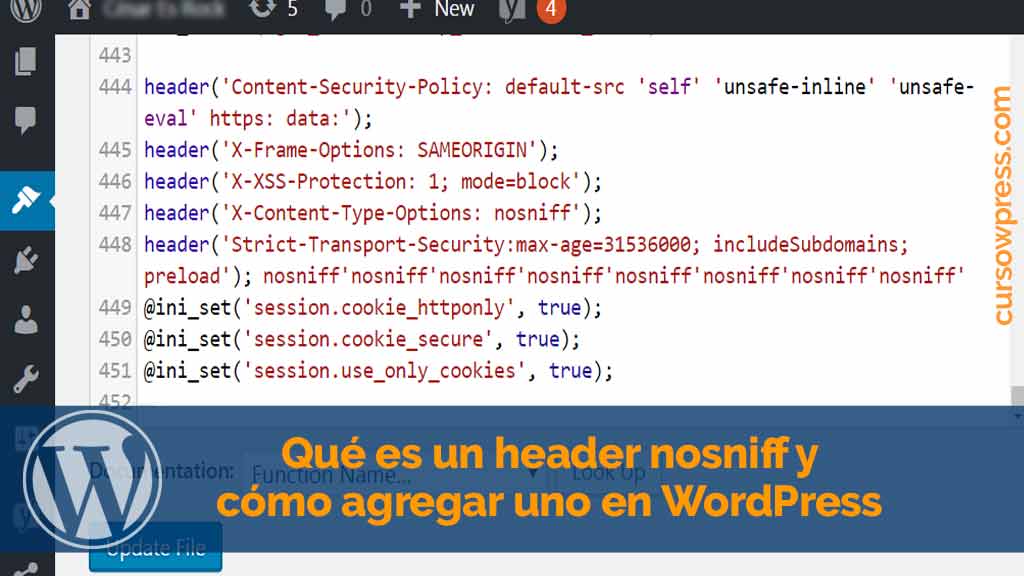
- Wenn Sie die Datei gefunden haben php Fügen Sie die folgenden Codezeilen hinzu:
header(‘Content-Security-Policy: default-src ‘self’ ‘unsafe-inline’ ‘unsafe-eval’ httpsHTTPS (protocolo de Transferencia de Hiper-Texto) es un protocolo que permite determinar una conexión segura entre el servidor y el cliente, que no puede ser interceptada por personas no autorizadas. En resumidas cuentas, es la versión segura de el http (Hyper Text Transfer Protocol) Cómo funciona Una conexión HTTP estándar en Internet puede ser fácilmente secuestrada por partes no autorizadas. El propósito de una conexión HTTPS es evitar esto: encriptar Plus: data:’);
Header ('X-Frame-Optionen: SAMEORIGIN');
Header ('X-XSS-Schutz: 1; Modus = Block');
Header ('X-Content-Type-Options: nosniff');
Header ('Strict-Transport-Security: max-age = 31536000; includeSubdomains; Preload');
@ini_set ('session.cookie_httponly', true);
@ini_set ('session.cookie_secure', true);
@ini_set ('session.use_only_cookies', true);
- Speichern Sie die Änderungen und das wars.
Sie können überprüfen, ob die Änderungen wirksam wurden, unabhängig davon, ob Sie Plugins verwendet oder die Dateien auf Ihrer Website geändert haben, indem Sie Folgendes eingeben: SecurityHeaders.com.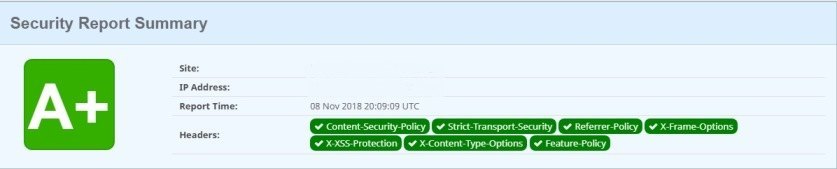
Wenn Sie weiter lernen möchten, haben wir den besten Online-Kurs auf Spanisch für WordPress vorbereitet. Melden Sie sich an und werden Sie Experte.