Habilitar un headerConcepto de Header¿Qué es el Header?El Header, encabezado en español, es una definición que se usa en el terreno del diseño y la programación web para referirse a la parte de arriba de una página. Se trata del primer punto a ver por cualquier usuario que entra en un portal web, por lo que cuenta con una responsabilidad enorme y ha de contener la carga informativa esencial para mostrar la más nosniff hará tu web basada en WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, más más seguro. Aprende a instalar un header nosniff.
¿Qué es un header nosniff?
Es un tipo de header que a nivel de código previene ataques del tipo MIMEMIME son las siglas de Multi-Purpose Internet Mail Extensions. En su versión original, definió ciertos tipos de datos de archivos adjuntos de email para que estos archivos pudieran leerse y ejecutarse cuando no estuvieran en formato ASCII. Las especificaciones MIME incluyen varios formatos multimedia como archivos de imagen, vídeo, texto y numerosos formatos de aplicación. Información general MIME ha demostrado ser sobre todo útil en el tratamiento de tipos de más sniffing. Los ataques vía MIME sniffing se dan pues el sniffing es una técnica utilizada por los navegadoresConcepto de Navegadores¿Qué son los Navegadores?Los Navegadores son herramientas informáticas que utilizamos para, normalmente, navegar por Internet y visitar cualquier página web, al mismo tiempo de para hacer otras tareas como ver documentos, observar vídeos o reproducir contenido multimedia de cualquier tipo. Son un tipo de software sencillamente usual y bastante utilizado hoy en día.Insistimos en que es algo que se utiliza con mucha frecuencia, puesto que moverse por Internet más (cada vez menos) para determinar el tipo de archivo o formato de un elemento web. Cuando el navegadorUn navegador (además: browser) es una herramienta informática que te permite ver documentos y datos y navegar por la red. Los navegadores pueden mostrar distintos tipos de recursos de información; principalmente documentos HTML, a pesar de todo, además son posibles otros tipos de archivos y contenido multimedia, como PDF, JPEG, MPEG, GIF o el lenguaje de meta marcado. A través el uso de complementos especiales y la configuración respectivo, los más sniffa el contenidoEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, más, se crea una vulnerabilidad que puede ser aprovechada por atacantes. Lo que hace el header nosniff es evitar esa vulnerabilidad.
¿Cómo agregar un header nosniff a mi web basada en WordPress?
Para agregar un header nosniff a tu web, primero debes seguir los siguientes pasos:
Verificando si ya tienes headers seguros
- Verifica si tu sitio web tiene headers seguros. Una forma de verificar los headers de manera gratuita y sin riesgos es a través de del portal Security Headers.
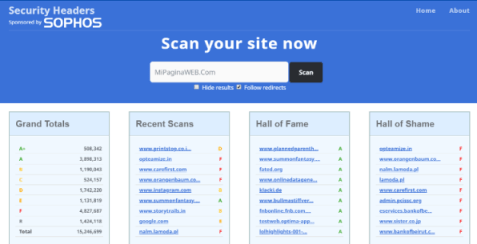
- Ingresa a SecurityHeaders.com escribe la dirección de tu web y presiona el botón: Scan.
- Espera unos segundos y te aparecerán los resultados: En caso tu web presente problema de seguridad te aparecerán unos resultados con texto rojo y una F. Como los muestra la imagen.
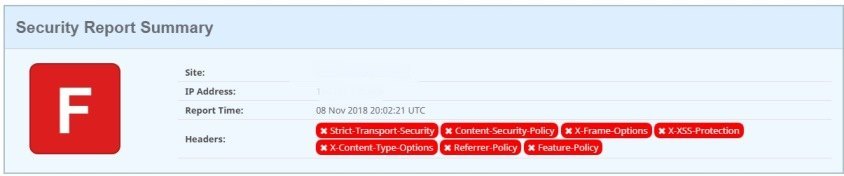
Aunque al mismo tiempo puedes obtener una letra C, o una A+ en el caso que cumplas con todos los protocolos de seguridad. Pero si has salido reprobado en la prueba de Security Headers puedes estar tranquilo que estamos aquí para enseñarte cómo mejorar la seguridad de tu web.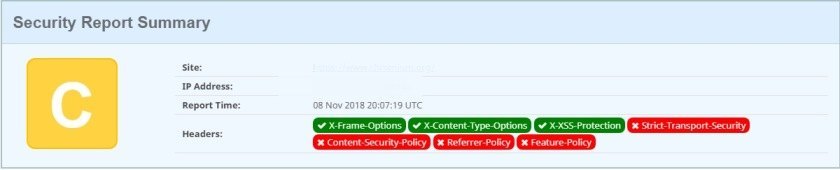
Cómo instalar un header nosniff seguro a mi web WordPress
Existen varias opciones para habilitar el header nosniff en tu web, algunas de las opciones incluyen el uso de plugins. Aunque al mismo tiempo hay otras alternativas que te permitirán hacer tu web más segura sin necesidad de instalar nada, tan solo modificando algunos archivos de tu instalación de WordPress con líneas de código.
Aquí veremos todas las alternativas posibles. ¿Preparado? Nos ponemos manos a la obra.
Header nosniff en WorPress con plugins
La forma más fácil de agregar un header nosniff en WordPress es usando plugins. Si no pretendes modificar los archivos de tu instalación WordPress entonces los plugins son una opción recomendada.
En el repositorio de plugins de WordPress hay varias opciones.
HTTPEl HTTP (Hyper Text Transfer Protocol) es un protocolo que se usa para transmitir datos en redes. HTTP es un estándar técnico generalmente aceptado que establece cómo un cliente web se comunica con un servidor para que los datos solicitados por el cliente puedan ser cargados y mostrados. Información general Junto con el URL y el HTML, HTTP es uno de los conceptos más importantes de Internet (www). Fue desarrollado más Headers
Es la herramienta más instalada del repositorio de plugins de WordPress para promover la seguridad de los headers en WordPress. Todo lo que tienes que hacer es descargarlo y activarlo de la forma habitual.
Por default HTTP Headers viene configurado con todos los parámetros necesarios para promover las prestaciones de seguridad de tu web.
HTTP Headers aún cuando, a la fecha es la opción más descargada, existen otras alternativas. Una de esas es Security Headers.
Security Headers
Es después de HTTP Headers la opción con más instalaciones. La dinámica de funcionamiento detrás de Security Headers es sencilla: descargas, instalas y activas.
HTTP headers to improve web site security
Una tercera opción que nos posibilita habilitar el header nosniff en nuestra web sin necesidad de tocar condigo es HTTP headers to improve web site security. Aún cuando este pluginConcepto de Plugin¿Qué es un Plugin?Un Plugin es un fragmento o componente de código hecho para ampliar las funciones de un programa o de una herramienta. En el ámbito del marketing digital, especialmente dentro del marketing de contenidos, es algo que se utiliza con mucha frecuencia dentro de entornos como WordPress, puesto que sirven al momento de contar con añadidos que hagan mucho más cómoda y completa la experiencia de más cuenta con menos instalaciones activas que HTTP Headers recibe actualizaciones de forma constante.
Habilitando un header nosniff en WordPress sin instalar plugins
Como te decíamos al principio, es posible habilitar un heder nosniff sin necesidad de instalar plugins tan solo agregando unas líneas de código y modificando algunos ficheros.
Advertencia:
Antes de modificar cualquier fichero de tu instalación WordPress es necesario que realices un respaldo. Modificar los items y el código de tu web puede poner en riesgo el funcionamiento de tu sitio.
Habilitando un nosniff header a través de del archivo .htaccess
- Ubica el archivo .htaccess ingresando al cPanelConcepto de Cpanel¿Qué es Cpanel?Cpanel, cuyo nombre es el acrónimo de Control Panel, es un panel de control que se usa para gestionar servidores de hosting web. Un entramado de herramientas con el que automatizar procesos, administrar datos y cuentas por medio de de una interfaz gráfica que se aloja además en la web.Una de sus principales características es que cuenta con distintos aspectos y menús accesibles en función del más. Una vez estén cPanel debes seguir la siguiente ruta:
Archivos > Administrador de Archivos > Raíz web (public_html)
Allí debes seleccionar la opción de mostrar lo archivos ocultos y te encontrará con el archivo o fichero: htaccessLos archivos htaccess son archivos de configuración específicos de directorios para servidores web compatibles con NCSA, como el servidor web Apache. Todos los ajustes en el archivo.htaccess se aplican al directorio donde se almacenó el archivo, así como a todos los subdirectorios, y entran en vigor inmediatamente. No hace falta reiniciar el servidor. Distintos usos del archivo.htaccess Los usos típicos del archivo.htaccess son la reescritura y redirección de URLs, la más.
- Una vez hayas ubicado el archivo htaccess y hayas realizado el correspondiente respaldo copia y pega el siguiente código:
# X-Content-Type nosniff
<IfModule mod_headers.c>
Header set X-Content-Type-Options nosniff
</IfModule>
- Guardas los cambios y listo.
Mejorando la seguridad de tu header modificando el archivo functions.php
- Para modificar el archivo phpEl PHP es un lenguaje de scripting de código abierto, del lado del servidor, con programación HTML integrada que se usa para crear páginas web dinámicas. Las ventajas de PHP son su flexibilidad y su alta compatibilidad con otras bases de datos. Al mismo tiempo, PHP es considerado como un lenguaje fácil de aprender. Funciones de PHP Las funciones de PHP se relacionan con los scripts del lado del servidor. más o functions.php sigue la siguiente ruta en el escritorio de WordPress:
Apariencia > Editor > Theme Functions
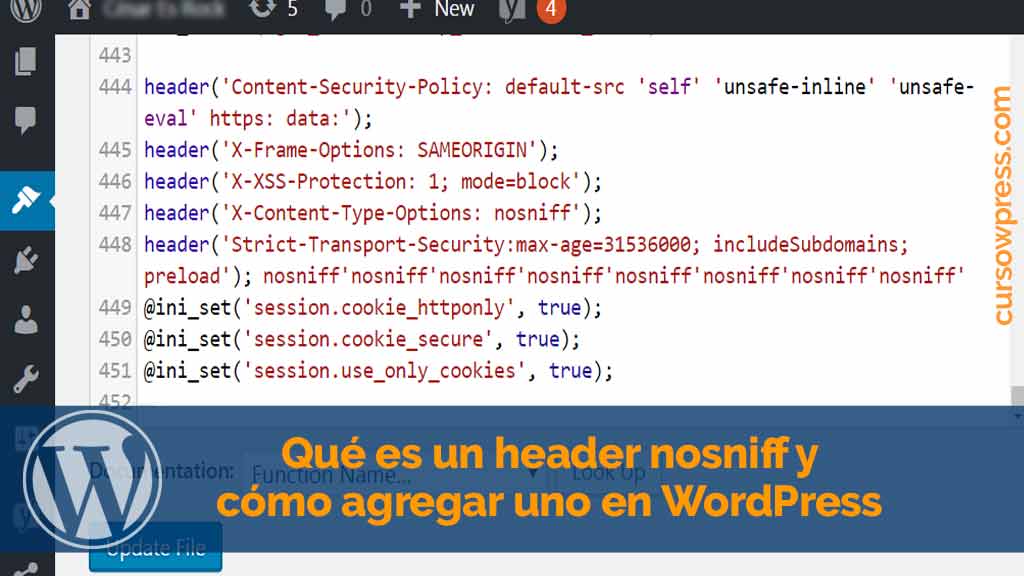
- Cuando hayas ubicado el archivo php agrega las siguientes líneas de código:
header(‘Content-Security-Policy: default-src ‘self’ ‘unsafe-inline’ ‘unsafe-eval’ httpsHTTPS (protocolo de Transferencia de Hiper-Texto) es un protocolo que permite determinar una conexión segura entre el servidor y el cliente, que no puede ser interceptada por personas no autorizadas. En resumidas cuentas, es la versión segura de el http (Hyper Text Transfer Protocol) Cómo funciona Una conexión HTTP estándar en Internet puede ser fácilmente secuestrada por partes no autorizadas. El propósito de una conexión HTTPS es evitar esto: encriptar más: data:’);
header(‘X-Frame-Options: SAMEORIGIN’);
header(‘X-XSS-Protection: 1; mode=block’);
header(‘X-Content-Type-Options: nosniff’);
header(‘Strict-Transport-Security:max-age=31536000; includeSubdomains; preload’);
@ini_set(‘session.cookie_httponly’, true);
@ini_set(‘session.cookie_secure’, true);
@ini_set(‘session.use_only_cookies’, true);
- Guarda los cambios y listo.
Puedes verificar que los cambios han surtido efecto, bien sea que hayas utilizado plugins o modificado los ficheros de tu web, entrando en: SecurityHeaders.com.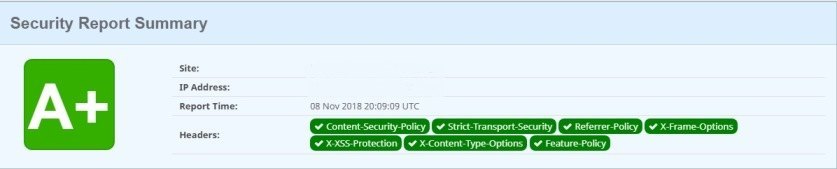
Si buscas seguir aprendiendo hemos preparado el mejor curso en línea y en español de WordPress. Apúntate y vuélvete un experto.