(*10*)
Una de las cosas más importantes que puede hacer al crear un sitio de WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, más es asegurarse de que sea seguro. Aún cuando nunca puede aumentar la seguridad del sitio al 100%, seguramente puede disparar al 99% y puede lograrlo a través la promulgación de medidas, tanto grandes como pequeñas, que tengan en cuenta todos los puntos de acceso de su sitio y sus vulnerabilidades.
Algunos de ustedes ya podrían pensar que su sitio es bastante seguro. Y eso es genial, pero ¿por qué no tomarse un par de minutos y repasar esta lista que he reunido de cosas para buscar en cuanto a la seguridad del sitio de WordPress? Se marchará con un plan de acción o se sentirá más seguro de sus medidas existentes, y ambas cosas son buenas.
Aquí hay 10 cosas que debe buscar o tener en cuenta para asegurarse de que su sitio sea lo más seguro viable.
1. Limite la accesibilidadAccesibilidad significa que algo puede ser usado, obtenido, acercado, ingresado o alcanzado. De ello pueden derivarse dos significados aplicables a Internet. En primer lugar, la provisión de acceso a Internet a las personas con discapacidad o a las personas mayores lo más libre viable de barreras y, en segundo lugar, la accesibilidad y la legibilidad de una web para un crawler. Accesibilidad en términos de ausencia de barreras Actualmente, Internet más del panel
Cuando alguien tiene acceso a su panel de WordPress, puede agregar nuevas publicaciones y páginas, cargar archivos y cambiar su configuración. Una persona sin experiencia podría cometer un error sin darse cuenta. O bien, la intención podría ser más maliciosa. Independientemente, solo debe dar acceso a su panel de control a aquellos en quienes confía.
Puede incluir su dirección IPDirección de Protocolo de Internet, la dirección IP es una dirección de red que se puede asignar a un dispositivo en una red sólo una vez. Esto hace falta para que los paquetes de datos puedan direccionarse y entregarse correctamente. Una dirección IP es el identificador único de un PC que establece su ubicación en Internet. Muestra qué proveedor se está usando. La dirección IP de 32 bits (además llamada más en la lista blanca para restringir que cualquier persona que no esté en su IP acceda a su panel, lo que puede disminuir en gran medida los intentos de piratería. Por supuesto, siempre necesitaría tener acceso al administrador de su sitio desde la misma IP.
Para hacer esto, agregue un nuevo.htaccessLos archivos htaccess son archivos de configuración específicos de directorios para servidores web compatibles con NCSA, como el servidor web Apache. Todos los ajustes en el archivo.htaccess se aplican al directorio donde se almacenó el archivo, así como a todos los subdirectorios, y entran en vigor inmediatamente. No hace falta reiniciar el servidor. Distintos usos del archivo.htaccess Los usos típicos del archivo.htaccess son la reescritura y redirección de URLs, la más archivo a su wp-admin carpeta luego agregue este código:
order deny,

allow

allow from YOUR IP ADDRESS

deny from all
Y si desea proteger su tema y complementos de la edición por parte de usuarios no autorizados, puede agrega este código para usted wp-config.php expediente:
define( 'DISALLOW_FILE_EDIT', true );
2. Bloquear la navegación de directorios
Probablemente ya sepa que los sitios web están configurados para que los archivos estén contenidos en carpetas en un servidorLos servidores son ordenadores centrales y potentes dentro del campo de la tecnología de la información que procesan y proporcionan software y archivos en una red. Desde el punto de vista de un cliente, varios ordenadores en una red pueden ponerse en contacto con el servidor central para conseguir la información solicitada. En la arquitectura cliente-servidor, el servidor puede ser un software que proporciona un servicio y se ejecuta en más. Por lo general, alguien puede examinar el contenidoEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, más de cada carpeta o directorio, lo que podría dejarlo expuesto a intentos de piratería maliciosos. A pesar de todo, puede hacer que el contenido de ciertas carpetas no sea visible para el público en general. Esta es una táctica de oscuridad y, aunque no hará que su sitio sea 100% seguro, les brinda a los piratas informáticos menos información con la que trabajar y menos información es lo que desea.
Para bloquear la exploración de directorios, abra su.htaccess archivo de nuevo e inserte el siguiente código en la parte inferior:
Options -Indexes
¡Eso es todo al respecto!
(*10*)3. Borrar la información de la versión de WordPress
Temas de WordPress utilizados para generar de forma automática el número de versión de WordPress que está usando en el <cabeza> etiqueta del sitio. A pesar de todo, el propio WordPress ahora inserta esta información y, aún cuando es útil que WordPress sepa al analizar quién está usando qué, dejar esta información para que esté disponible para cualquiera que eche un vistazo a su código es un peligro para la seguridad.
¿Por qué? Debido a que darle a un pirata informático el número de versión de forma directa facilita su trabajo. ¡Y no querrás facilitar el trabajo de un hackerEl término hacker puede tener una connotación positiva o negativa dependiendo de la definición. En un sentido negativo, los hackers son personas o grupos que obtienen acceso no autorizado a sitios web explotando vulnerabilidades existentes. En un sentido positivo, los hackers son profesionales de la informática que descubren los puntos débiles de las apps informáticas y ayudan a resolverlos. En un contexto amplio, los hackers son tecnófilos que disfrutan encontrando más! En su lugar, simplemente inserte este código en el functions.php archivo para su tema:
function remove_wp_version() {

return '';

}

<span style="line-height: 1.8em;">add_filter( 'the_generator', 'remove_wp_version' );
Esto eliminará el número de versión y agregará otra capa de seguridad a su sitio.
(*10*)4. Evalúe su nombre de usuario y contraseña
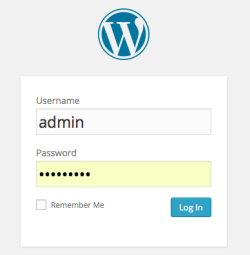 Has escuchado este consejo una y otra vez, pero realmente necesitas escucharlo. La elección de un nombre de usuario y una contraseña difíciles es importante para la seguridad general de su sitio. En primer lugar, nunca use «admin» como su nombre de usuario. Dado que es el nombre de usuario más popular para WordPress, dejarlo igual es como dar a los piratas informáticos la mitad de sus datos.
En segundo lugar, utilice una serie de números, letras y símbolos para su contraseña. Básicamente, hacer que sea imposible de adivinar para un humano y extremadamente difícil de descifrar para una máquina.
5. Realice copias de seguridad periódicas del sitio
Muchas personasLas personas son personalidades imaginarias que representan a un determinado grupo objetivo. En el marketing online, las personas ayudan a entender mejor a los usuarios de un portal web o a los clientes de una tienda online. Concepto de personas Para que las personas puedan ejercer su efecto positivo, deben ser lo más detalladas viable. Esto conlleva un término exhaustiva de los grupos destinatarios para conseguir datos empíricos. La próxima más ponen los ojos en blanco cuando escuchan que necesitan hacer copias de seguridad de sus sitios frecuentemente. No debido a que no entiendan que es importante; más bien, debido a que la idea de realizar una copia de seguridad de un sitio completo es agotadora. Mucha gente simplemente no quiere dedicar tiempo y esfuerzo al proyecto.
Por suerte, las copias de seguridad se pueden automatizar completamente en estos días y en realidad son una solución inteligente debido a que se pueden programar con anticipación. De esa manera, nunca más se olvidará de hacer una copia de seguridad de su sitio. los Códice de WordPress tiene instrucciones detalladas, o puede utilizar nuestra guía acerca de cómo hacer una copia de seguridad de su sitio de WordPress. O puede elegir por una solución basada en complementos (BackupConcepto de Backup¿Qué es el Backup?El Backup es una definición en inglés que se refiere a la copia de seguridad de los datos almacenados en un PC con la finalidad de que, en caso de algún problema informático que implique la pérdida de archivos, estos puedan ser recuperados. El significado de Backup es copia de respaldo o copia de reserva.El Backup se complementa con el procedimiento de recuperación de datos, el más Buddy y VaultPress son dos opciones que hemos usado antes aquí en R Marketing Digital).
(*10*)6. Mantenga su sitio actualizado
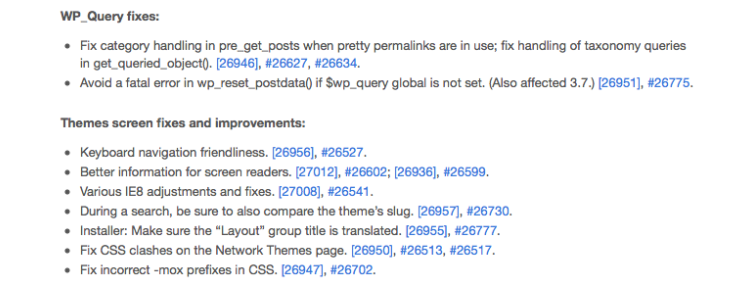
Los piratas informáticos idean nuevas estrategias para destruir sitios web a diario. Entonces, ejecutar una versión desactualizada de WordPress es solo buscar problemas, sobre todo debido a que WordPress publica los defectos y los agujeros de seguridad en versiones anteriores tan pronto como se lanza una nueva versión, como se ve en la foto de arriba. Asegúrese siempre de que su sitio esté ejecutando la última versión para una seguridad óptima.
7. Elija temas seguros
Al mismo tiempo es importante seleccionar temas que tengan buena fama. Aquellos hechos por desarrolladores menos reputados o que no tienen el código más limpio podrían abrir su sitio a vulnerabilidades de seguridad una vez instaladas. Lea reseñas de temas antes de instalarlos y, si está comprando un tema premium, siempre compre uno en un sitio conocido.
De la misma forma, instale siempre las actualizaciones de temas cuando estén disponibles. Lo que se dijo previamente sobre mantener actualizados los archivos centrales de WordPress al mismo tiempo se aplica aquí.
8. Elija complementos seguros
Lo que dije previamente sobre los temas al mismo tiempo se aplica a los complementos. Aunque es probable que el consejo sea doblemente cierto para los complementos, puesto que a veces pueden contener malwareEl malware (compuesto por las palabras malicia y software) es un programa que ha sido desarrollado para realizar funciones indeseables que generan daño al usuario. Al principio, el objetivo del malware era irritar a los individuos, pero esto se ha expandido rápidamente hacia el espionaje sistemático y el robo de información personal. Las víctimas ya no son sólo individuos, sino además grandes instituciones como los bancos. El alcance del uso más o código malicioso. No descargue un complemento de un desarrollador que no reconoce y siempre instale actualizaciones cuando estén disponibles para mantener la seguridad del sitio.
9. Proteja sus archivos
Uno de los archivos más importantes de todo su sitio de WordPress es el wp-config.php expediente. Almacena un tono de datos sobre su sitio, incluye detalles sobre su base de datos y la configuración del sitio en su conjunto. Un pirata informático con la base de conocimientos adecuada podría cambiar todo lo vinculado con su sitio solo con la información de este archivo. Entonces, como puedes imaginar, es importante protegerlo.
Por suerte, puede hacerlo con una solución relativamente simple. Todo lo que necesita hacer es agregar el siguiente fragmento de código a su .htaccess archivo justo debajo de donde dice # FIN WordPress:
<Files wp-config.php>

order allow,deny

deny from all

</Files>
10. Elija el proveedor de alojamiento adecuado
Gran parte de la seguridad de su sitio se reduce al proveedor de alojamiento de WordPress que elija. Aún cuando no puedo decirle qué host es mejor, hay demasiadas variables que considerar para discutir en este artículo, puedo decirle que leer reseñas es imperativo para tomar una decisión inteligente. Asegúrese de evaluar la seguridad de un host, las soluciones de respaldo y el tipo de servidor antes de tomar una decisión final.
Recuerda: el host que seleccione jugará un papel directo en la rapidez con que se carga su sitio, su tiempo de actividad y la seguridad de sus datos públicos y privados. No es una decisión que deba tomarse a la ligera.
Conclusión
Esta lista no es de ninguna manera completa, pero definitivamente debería brindarle un lugar completo para comenzar en términos de identificar posibles agujeros de seguridad y promulgar soluciones para proteger su sitio de los piratas informáticos. Al mismo tiempo puede pagar y seguir este Guía de seguridad de WordPress para obtener consejos más sencillos para proteger su sitio de WordPress. Al mismo tiempo debería tener el beneficio de darle un poco más de tranquilidad. Luego de todo, es típico invertir cientos de horas en el desarrollo e implementación de un sitio web. Protegerlo es imperativo.
¿Qué medidas toma para proteger su sitio? ¿Prefieres adoptar un enfoque manual o utilizar soluciones basadas en complementos? ¡Háznoslo saber en los comentarios!