Si en alguna vez su sitio web ha sido atacado por bots, piratas informáticos u otros items deshonestos, sabrá que volver a configurarlo correctamente puede convertirse en una pesadilla. Con WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, Suite ganando popularidad, se ha convertido en un objectif¿Qué es un objetivo?En marketing, un objetivo es el resultado que se pretende alcanzar en un periodo de tiempo, a través el uso de los recursos disponibles. Por tanto, se debe formular de una forma clara y hace falta que sea accesible y medible. Suite más para los piratas informáticos, ya que los beneficios pueden ser mayores. Aún cuando no existe la seguridad infalible, hay muchas cosas pequeñas y grandes que podemos hacer para evitar algunos errores comunes de seguridad de WordPress y dificultar que los bots ingresen a nuestros sitios web y causen estragos.
Dans cet article, examinons les erreurs de sécurité courantes sur les sites Web WordPress. En même temps, nous découvrirons ce que nous pouvons faire pour minimiser notre vulnérabilité aux menaces de sécurité.
Erreur # 1: ne pas mettre à jour WordPress
WordPress a une grande communauté qui est attentive aux problèmes de sécurité, et l'équipe WordPress publie régulièrement des mises à jour pour corriger les menaces de sécurité. Mais c'est à nous de réaliser ces mises à jour sur notre installation WordPress et de corriger les failles de sécurité. Les mises à jour principales de WordPress se produisent automatiquement, mais pour les mises à jour mineures et pour les mises à jour de thèmes et de plugins, vous devez être conscient des notifications qui apparaissent dans votre tableau de bord.
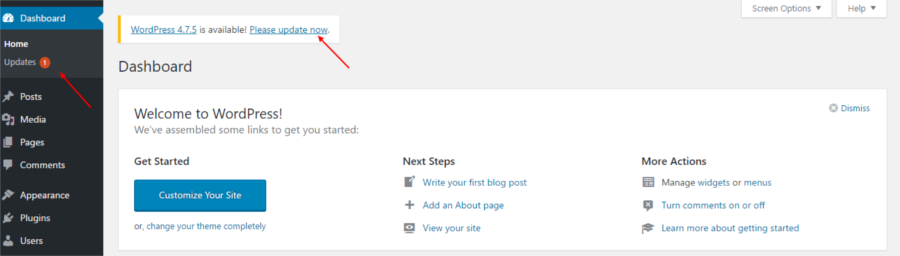
La mise à jour de WordPress est généralement un processus simple, ne nécessitant qu'un seul clic, mais de temps en temps, il peut y avoir des problèmes d'incompatibilité qui endommagent votre site Web. Vous trouverez plus d'informations sur la mise à jour de WordPress dans ce guide rapide de mise à jour de WordPress.
Erreur n. # 2: N'achetez pas de thèmes et de plugins de qualité
Los temas y complementos mal codificados son un peligro para la seguridad de su sitio web. No solo pueden ralentizar su sitio web, sino que pueden ser incompatibles con la versión de WordPress que está usando o entre sí. A la vez, pueden servir como un punto de entrada para LogicielConcepto de Software¿Qué es el Software y cuál es su función?Un Software es la parte lógica, o más bien el soporte lógico, de cualquier sistema de tipo informático. Sea un PC, un teléfono teléfono celular o inclusive una tablet, es todo aquel programa que se ejecuta en él gracias a la coordinación de la parte física, es decir, el hardware, para llevar adelante alguna tarea concretamente o un recopilatorio de Suite malicioso.
La précaution évidente à prendre ici est d'acheter des thèmes et des plugins uniquement auprès de sources de qualité. Il existe de nombreux bons thèmes et plugins disponibles gratuitement sur WordPress. Si vous choisissez un thème ou un plugin premium, recherchez Themeforest ou CodeCanyon et d'autres maisons de thèmes réputées comme R Marketing Digital.
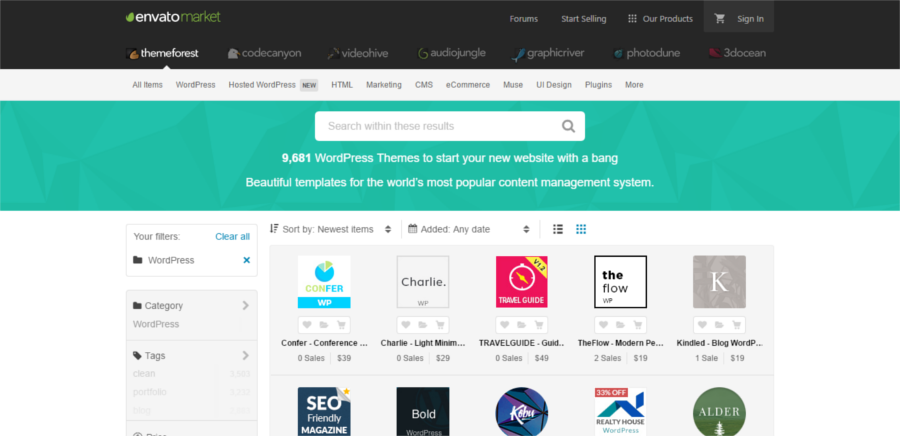
Sélectionnez les mieux notés et profitez de plus de téléchargements. Lisez les critiques des thèmes et des plugins et voyez ce que d'autres utilisateurs authentiques à long terme en disent. Consultez le journal des modifications pour des mises à jour régulières. Écrivez aux auteurs pour savoir si ce thème ou ce plugin vous convient avant de faire un achat. Et pour mettre de côté tout problème pratique, vous pouvez l'exécuter sur un site de test, si possible.
Erreur n. # 3: Ne mettez pas à jour les thèmes et les plugins
Comme WordPress, vos thèmes et plugins devraient avoir des mises à jour régulières pour corriger les bogues et les correctifs de sécurité. Il est de votre devoir de tester ces mises à jour, puis de les installer pour protéger votre site Web WordPress.
Noter: Una de las razones más comunes por las que las gensLas personas son personalidades imaginarias que representan a un determinado grupo objetivo. En el marketing online, las personas ayudan a entender mejor a los usuarios de un portal web o a los clientes de una tienda online. Concepto de personas Para que las personas puedan ejercer su efecto positivo, deben ser lo más detalladas viable. Esto conlleva un término exhaustiva de los grupos destinatarios para conseguir datos empíricos. La próxima Suite dejan que sus temas pasen de moda es debido al código personalizado. Es por este motivo que es importante utilizar temas secundarios. Si planeas realizar cambios en los archivos de tu tema, recuerda usar un tema hijo para que puedas actualizar de forma segura tu tema principal en el futuro.
Erreur # 4: Manque de sécurité sur la page de connexion
La page de connexion est l'endroit à partir duquel les utilisateurs autorisés accèdent au site Web. Mais de nombreux utilisateurs non désirés en même temps peuvent accéder intelligemment à nos sites Web à partir de la page de connexion et peuvent même obtenir des privilèges de niveau administrateur. Pour éviter cela, nous devons améliorer la sécurité sur la page de connexion. Ce n'est vraiment pas difficile à faire et il existe de nombreux ajustements faciles que vous pouvez faire pour arrêter les méfaits à votre porte.
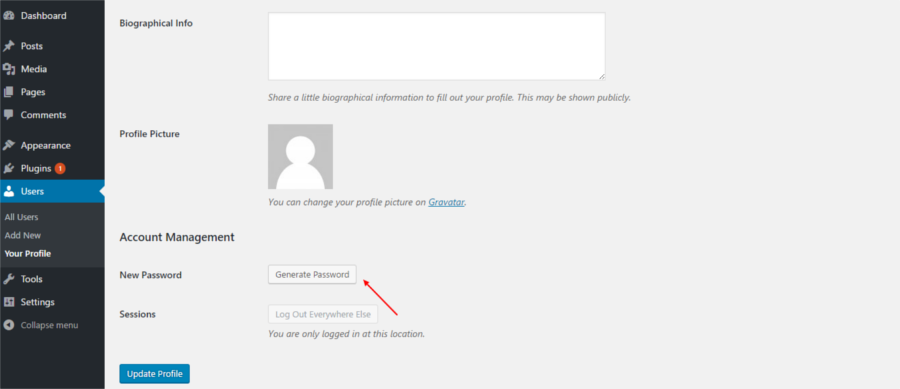
Vous pouvez modifier le nom d'utilisateur de l '«administrateur» couramment utilisé et appliquer des mots de passe forts. Ou limitez le nombre de tentatives de connexion; cela sera particulièrement efficace pour arrêter les attaques par force brute. L'authentification à deux facteurs est une autre méthode de protection facile à adopter. Et avec Google pousse l'utilisation du SSL, vous voudrez peut-être aller de l'avant et l'appliquer à votre site Web le plus tôt possible. Vous voyez donc que la page de connexion est un bon endroit pour commencer à améliorer la sécurité de votre site Web.
Erreur n. 5: mauvaise utilisation des rôles utilisateur
WordPress tiene muchas funciones de usuario: administrador, editor, autor, colaborador y suscriptorConcepto de Suscriptor¿Qué es un Suscriptor?Un Suscriptor es toda aquella persona que, de forma intencionada, ha facilitado sus datos a una marca, suscribiéndose a varios de sus servicios o posibles campañas de mailing. Ofrece datos personales como nombre y dirección, al mismo tiempo de su cuenta de email, debido a una compra, a un registro o inclusive alguna promoción en activo y, a cambio, recibe ciertas bonificaciones.Es una figura que Suite. No todos necesitan tener los mismos privilegios en su sitio web. Cuando agregue usuarios a su sitio, tenga cuidado con los privilegios que les otorga en el backend. Permita solo los privilegios necesarios para que puedan cumplir con sus funciones en el sitio web.
Accorder un accès illimité à tous les utilisateurs peut faciliter l'entrée des pirates.
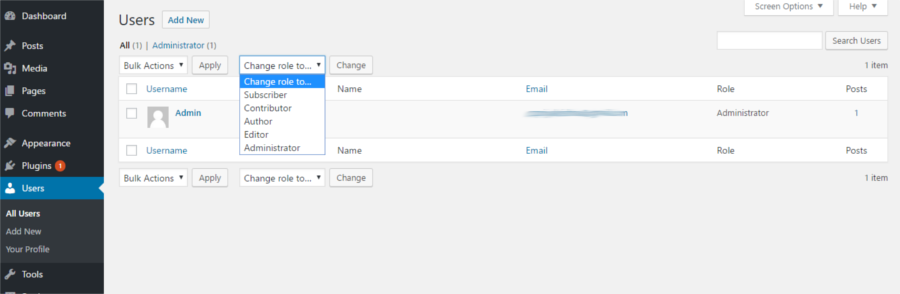
Realmente no es necesario dar a los suscriptores ningún acceso al backend cuando todo lo que necesitan hacer es leer ContenuEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, Suite. El acceso a nivel de editor debe otorgarse solo a usuarios de confianza, y el acceso a nivel de administrador se puede otorgar, si es que se concede, con mucha moderación. Permitir privilegios limitados a los usuarios y obligarlos a usar contraseñas seguras puede controlar el acceso al backend en gran medida.
Erreur n. # 6: Ne supprimez pas les thèmes et plugins inutilisés
Con el tiempo, seguimos agregando complementos y temas a nuestro WordPress a medida que surge la necesidad. Pero una vez que ya no tenemos ningún uso para ellos, nos olvidamos de eliminarlos de nuestro sitio. No es suficiente simplemente desactivar temas y complementos, debe eliminar aquellos que no pretenda usar. Este simple paso puede disminuir su exposición al malwaresEl malware (compuesto por las palabras malicia y software) es un programa que ha sido desarrollado para realizar funciones indeseables que generan daño al usuario. Al principio, el objetivo del malware era irritar a los individuos, pero esto se ha expandido rápidamente hacia el espionaje sistemático y el robo de información personal. Las víctimas ya no son sólo individuos, sino además grandes instituciones como los bancos. El alcance del uso Suite. Los complementos inactivos no consumen RAM, ancho de banda o PHPEl PHP es un lenguaje de scripting de código abierto, del lado del servidor, con programación HTML integrada que se usa para crear páginas web dinámicas. Las ventajas de PHP son su flexibilidad y su alta compatibilidad con otras bases de datos. Al mismo tiempo, PHP es considerado como un lenguaje fácil de aprender. Funciones de PHP Las funciones de PHP se relacionan con los scripts del lado del servidor. Suite, pero ocupan espacio en el serveurLos servidores son ordenadores centrales y potentes dentro del campo de la tecnología de la información que procesan y proporcionan software y archivos en una red. Desde el punto de vista de un cliente, varios ordenadores en una red pueden ponerse en contacto con el servidor central para conseguir la información solicitada. En la arquitectura cliente-servidor, el servidor puede ser un software que proporciona un servicio y se ejecuta en Suite. Esto no solo puede ralentizar su sitio, sino que al mismo tiempo pueden usarse para ejecutar código malicioso en su sitio web.
Avant d'ajouter un plugin à votre site Web, vérifiez si WordPress peut gérer nativement la fonction particulière. Soit le thème que vous utilisez, soit votre hôte peut couvrir les fonctions dont vous avez besoin. Donc, si vous avez des plugins sur votre site Web pour ces mêmes fonctions, vous voudrez peut-être le supprimer.
Maintenant que vous nettoyez les plugins inutilisés en même temps, vous pouvez faire tout votre possible et nettoyer la bibliothèque multimédia, le dossier de téléchargement et le dossier d'inclusion. Ce sont des points d'entrée alternatifs pour les logiciels malveillants qui pénètrent sur votre site uniquement pour s'exécuter plus tard. En réduisant ces dossiers, vous réduisez les points d'accès pour les logiciels malveillants et les pirates.
Erreur n. # 7: ne choisissez pas d'hôte sécurisé
Habitualmente, los piratas informáticos no están apuntando a su sitio, pueden estar apuntando a otro sitio web que comparte espacio de servidor con usted. Eres solo una víctima incidental. En un escenario de alojamiento compartido, un sitio web comprometido puede derribar todos los sitios web en un servidor. Por lo tanto, es importante elegir su proveedor de alojamiento web con mucho cuidado. Como hemos dicho repetidamente en las páginas de nuestro BlogEl término blog se usa para describir un diario virtual en Internet. El autor de un blogger puede publicar posts sobre cualquier tema. Los posts suelen estar presente de forma cronológica. El estilo de redacción de un blog suele ser informal y se escribe en primera persona. No obstante, además son posibles otros estilos, por ejemplo en el caso de los periódicos online, en los que la atención se centra Suite, cuando se trata de hosting, solo obtienes lo que pagas. Las opciones de alojamiento baratas casi siempre comprometen la seguridad y sus servidores son más propensos a los ataques de seguridad. No solo eso, usualmente encontrará soporte menos que satisfactorio cuando su sitio web está siendo atacado.
Mettre beaucoup d'argent pour un hébergement de qualité se distingue vraiment par l'investissement. Cela vous évitera une tonne de maux de tête sur la route, surtout si votre entreprise est fortement liée à votre site Web. Avez-vous besoin d'aide pour choisir un hôte? Rendez-vous sur notre liste d'options d'hébergement recommandées.
Erreur n. # 8: ne pas rechercher les logiciels malveillants
El malware puede tener acceso a su sitio web sin que usted se dé cuenta. Puede permanecer oculto y hacer muchas cosas sin su conocimiento, como rastrear a sus visitantes, ingresar a información confidencial como detalles de tarjetas de crédito o agregar vínculos de retroceso a otros sitios web. Cuando hay malware al acecho en su sitio web, Google comienza a rechazar los moteurs de rechercheConcepto de Motores de Búsqueda¿Qué son los Motores de Búsqueda?Los Motores de búsqueda, o Search Engines, son lo que se conoce comúnmente como buscadores. Todos aquellos sistemas informáticos que trabajan buscando todos los archivos almacenados en internet por medio de de arañas o crawlers para elaborar páginas de resultados que sirvan para que los usuarios accedan a webs tras realizar una búsqueda. Son los responsables de que, al buscar cualquier Suite para evitar que otros sitios web se infecten. Esto puede provocar una caída en el tráfico de su sitio web.
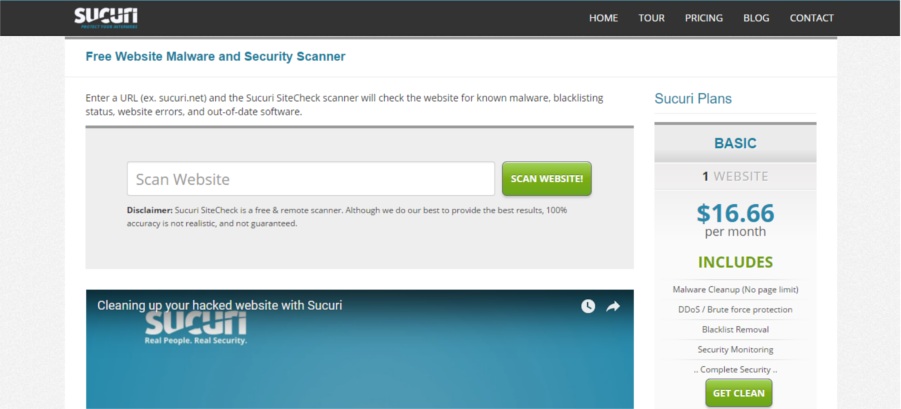
Il existe de nombreux plugins et services disponibles qui peuvent analyser votre site Web à la recherche de logiciels malveillants et en supprimer un grand nombre. Il suffit de visiter le web de services tels que Scanner Sucuri SiteCheck e ingrese la URLEl URL (Localizador Uniforme de Recursos), es una dirección definida que apunta a la posición de un archivo en un servidor y lo recupera. Las URL se introducen en un navegador web para ingresar a documentos en la web o se incrustan como hipervínculos dentro de un documento. Se puede usar un Permalink para que una URL esté disponible de forma permanente. Componentes de una URL • prefijo de protocolo Suite de su sitio web. Se generará un informe que muestra el malware detectado, así como las recomendaciones acerca de cómo debe manejarlo. O bien, puede elegir por agregar un complemento y ejecutar un escaneo. Si lo desea, puede eliminar el complemento luego de su uso y volver a instalarlo cuando desee ejecutar un escaneo nuevamente.
Erreur n. # 9: n'installez pas de plugin de sécurité
L'un des moyens les plus simples de renforcer la sécurité de votre site Web consiste à ajouter un plugin de sécurité. Ces plugins peuvent gérer de nombreux problèmes de sécurité, tels que l'application de mots de passe forts, la configuration de pare-feu, la protection contre les attaques par force brute, etc. Il existe de nombreux plugins gratuits comme iThemes Security et de nombreux plugins de sécurité premium disponibles, et vous feriez mieux d'en installer et d'activer un dès que possible. Dans le même temps, il existe de nombreux services de sécurité de site Web comme Sucuri qui proposent de gérer la sécurité sur votre site Web WordPress.
Erreur # 10: ne pas conserver de copies de sauvegarde du site Web
Vous pourriez penser que maintenant que vous avez fait tout ce qui précède, votre site Web est à l'abri des méchants. Désolé de vous décevoir, mais les pirates perfectionnent leurs méthodes et de nouvelles menaces émergent continuellement. Par conséquent, en tant que filet de sécurité, vous pouvez utiliser un plugin pour sauvegarder et sauvegarder en toute sécurité votre site à intervalles réguliers et les conserver dans un endroit sûr.
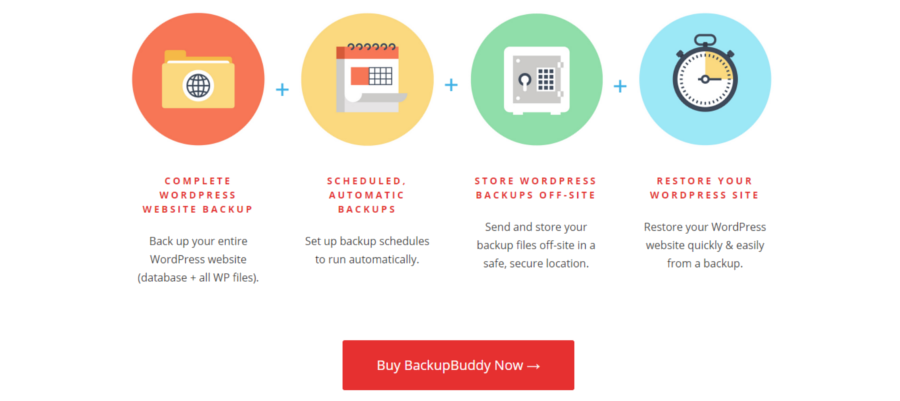
Il ne suffit pas de faire une sauvegarde de la base de données uniquement, une sauvegarde complète du site Web est nécessaire. Cela inclut les thèmes, les plugins, le dossier wp-content, ainsi que les fichiers de configuration WordPress importants tels que les fichiers wp-config.php et .htaccess. Utilisez des plugins de qualité comme BackupBuddy ou VaultPress et les mettre à jour périodiquement. En même temps, conservez plusieurs sauvegardes auxquelles vous pouvez accéder dans différents emplacements hors site et hors ligne.
Bientôt
La sécurité du site Web ne concerne pas toujours les grands murs et les clôtures, ni une solution universelle. Il s'agit davantage de devancer les faiseurs de méfaits. Il existe de nombreuses étapes simples et simples que vous pouvez prendre pour maintenir un site Web sûr et sécurisé. Il est important de revoir vos défenses pour vous assurer qu'elles correspondent aux besoins de votre site Web et pour développer des pratiques de sécurité qui peuvent assurer sa sécurité.