Si en alguna vez su sitio web ha sido atacado por bots, piratas informáticos u otros items deshonestos, sabrá que volver a configurarlo correctamente puede convertirse en una pesadilla. Con WordPressWordPress es el software de blogs líder en el mundo, y es concretamente fácil de utilizar y adaptable. Con WordPress, es factible crear con éxito sitios web con la ayuda de funciones ya predefinidas, sin mucho esfuerzo, y para proporcionar contenido como texto, imagen y vídeo. No se requiere conocimiento de HTML. WordPress además facilita la gestión y el mantenimiento de contenidos extensos. Al mismo tiempo de su fácil manejo, más ganando popularidad, se ha convertido en un objetivo¿Qué es un objetivo?En marketing, un objetivo es el resultado que se pretende alcanzar en un periodo de tiempo, a través el uso de los recursos disponibles. Por tanto, se debe formular de una forma clara y hace falta que sea accesible y medible. más más para los piratas informáticos, ya que los beneficios pueden ser mayores. Aún cuando no existe la seguridad infalible, hay muchas cosas pequeñas y grandes que podemos hacer para evitar algunos errores comunes de seguridad de WordPress y dificultar que los bots ingresen a nuestros sitios web y causen estragos.
En esta publicación, veamos los errores de seguridad comunes en los sitios web de WordPress. Al mismo tiempo averiguaremos qué podemos hacer para minimizar nuestra vulnerabilidad a las amenazas de seguridad.
Error # 1: no actualizar WordPress
WordPress dispone de una gran comunidad que está alerta a los problemas de seguridad, y el equipo de WordPress emite actualizaciones con regularidad para corregir las amenazas de seguridad. Pero depende de nosotros llevar a cabo estas actualizaciones en nuestra instalación de WordPress y reparar los agujeros de seguridad. Las actualizaciones importantes del núcleo de WordPress se realizan de forma automática, pero para actualizaciones menores y para actualizaciones de temas y complementos, debe tener en cuenta a las notificaciones que aparecen en su panel de control.
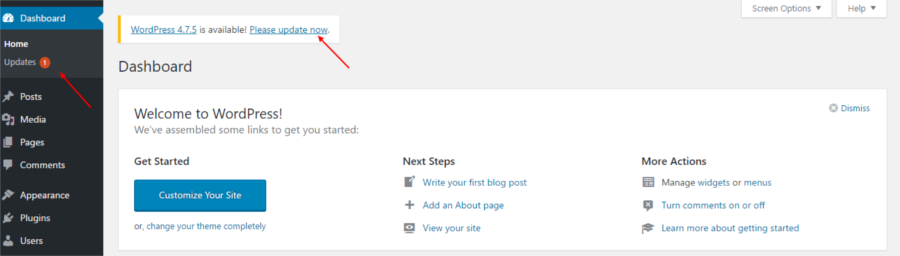
La actualización de WordPress suele ser un proceso sencillo, que requiere solo un clic, pero de vez en cuando puede haber problemas de incompatibilidad que rompan su sitio web. Hay más información acerca de cómo actualizar WordPress en esta Guía rápida para actualizar WordPress.
Error n. ° 2: no comprar temas y complementos de calidad
Los temas y complementos mal codificados son un peligro para la seguridad de su sitio web. No solo pueden ralentizar su sitio web, sino que pueden ser incompatibles con la versión de WordPress que está usando o entre sí. A la vez, pueden servir como un punto de entrada para softwareConcepto de Software¿Qué es el Software y cuál es su función?Un Software es la parte lógica, o más bien el soporte lógico, de cualquier sistema de tipo informático. Sea un PC, un teléfono teléfono celular o inclusive una tablet, es todo aquel programa que se ejecuta en él gracias a la coordinación de la parte física, es decir, el hardware, para llevar adelante alguna tarea concretamente o un recopilatorio de más malicioso.
La precaución obvia a adoptar aquí es comprar temas y complementos solo de fuentes de calidad. Hay muchos buenos temas y complementos disponibles de forma gratuita en WordPress. Si elige un tema o complemento premium, busque Themeforest o CodeCanyon y otras casas temáticas de renombre como R Marketing Digital.
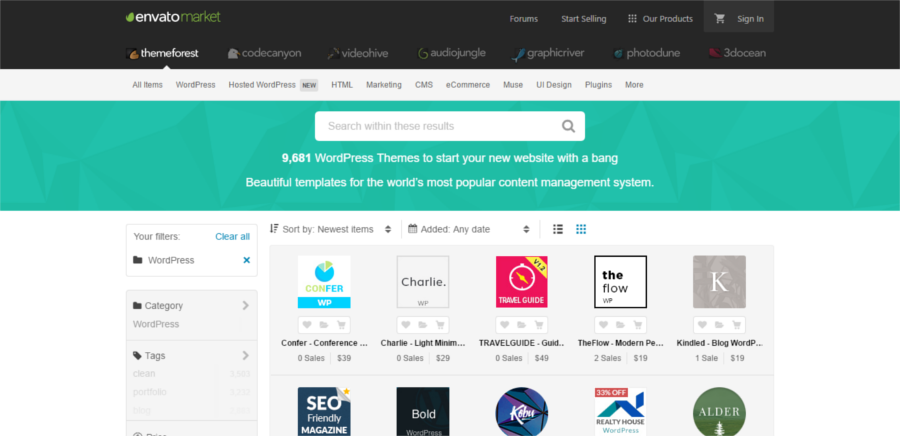
Seleccione los que estén mejor valorados y disfrute de un mayor número de descargas. Lea las reseñas de los temas y complementos y compruebe lo que otros usuarios genuinos a largo plazo dicen sobre ellos. Revise el registro de cambios para ver si hay actualizaciones periódicas. Escriba a los autores para comprender si ese tema o complemento es adecuado para usted antes de realizar una compra. Y para dejar de lado cualquier inquietud práctica, puede ejecutarlo en un sitio de prueba, si es factible.
Error n. ° 3: no actualizar temas y complementos
Al igual que WordPress, sus temas y complementos deben tener actualizaciones periódicas para corregir errores y parches de seguridad. Es su trabajo probar estas actualizaciones y posteriormente instalarlas para mantener seguro su sitio web de WordPress.
Nota: Una de las razones más comunes por las que las personasLas personas son personalidades imaginarias que representan a un determinado grupo objetivo. En el marketing online, las personas ayudan a entender mejor a los usuarios de un portal web o a los clientes de una tienda online. Concepto de personas Para que las personas puedan ejercer su efecto positivo, deben ser lo más detalladas viable. Esto conlleva un término exhaustiva de los grupos destinatarios para conseguir datos empíricos. La próxima más dejan que sus temas pasen de moda es debido al código personalizado. Es por este motivo que es importante utilizar temas secundarios. Si planeas realizar cambios en los archivos de tu tema, recuerda usar un tema hijo para que puedas actualizar de forma segura tu tema principal en el futuro.
Error # 4: Falta de seguridad en la página de inicio de sesión
La página de inicio de sesión es el lugar desde donde los usuarios autorizados ingresan al sitio web. Pero muchos usuarios deshonestos no deseados al mismo tiempo pueden tener acceso inteligentemente a nuestros sitios web desde la página de inicio de sesión e incluso pueden conseguir privilegios de nivel de administrador. Para evitar esto, necesitamos mejorar la seguridad en la página de inicio de sesión. Realmente, no es difícil hacer esto y hay muchos ajustes fáciles que puede llevar a cabo para detener las travesuras en la puerta de su casa.
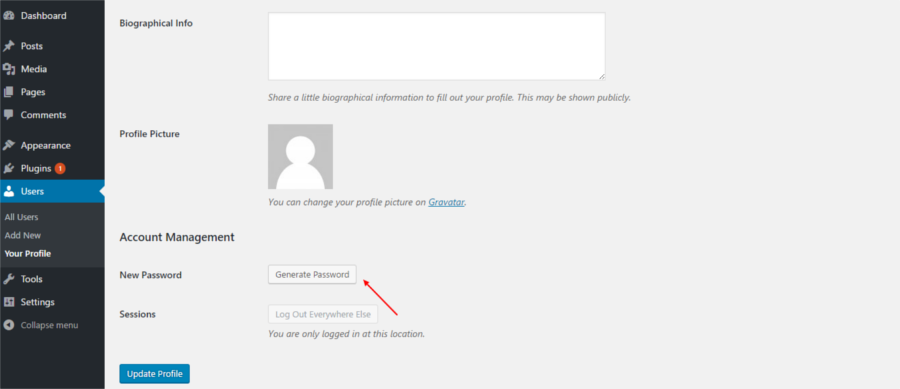
Puede cambiar el nombre de usuario del ‘Administrador’ de uso común y hacer cumplir contraseñas seguras. O bien, limite la cantidad de intentos de inicio de sesión; esto será particularmente efectivo para detener los ataques de fuerza bruta. Otro método de protección que es fácil de adoptar es la autenticación de dos factores. Y con Google impulsa el uso de SSL, es factible que desee ir un paso por delante y aplicarlo en su sitio web más temprano que tarde. Entonces, ya ve, la página de inicio de sesión es un buen lugar para comenzar a mejorar la seguridad en su sitio web.
Error n. ° 5: uso inadecuado de los roles de usuario
WordPress tiene muchas funciones de usuario: administrador, editor, autor, colaborador y suscriptorConcepto de Suscriptor¿Qué es un Suscriptor?Un Suscriptor es toda aquella persona que, de forma intencionada, ha facilitado sus datos a una marca, suscribiéndose a varios de sus servicios o posibles campañas de mailing. Ofrece datos personales como nombre y dirección, al mismo tiempo de su cuenta de email, debido a una compra, a un registro o inclusive alguna promoción en activo y, a cambio, recibe ciertas bonificaciones.Es una figura que más. No todos necesitan tener los mismos privilegios en su sitio web. Cuando agregue usuarios a su sitio, tenga cuidado con los privilegios que les otorga en el backend. Permita solo los privilegios necesarios para que puedan cumplir con sus funciones en el sitio web.
Otorgar acceso sin restricciones a todos los usuarios puede facilitar la entrada de piratas informáticos.
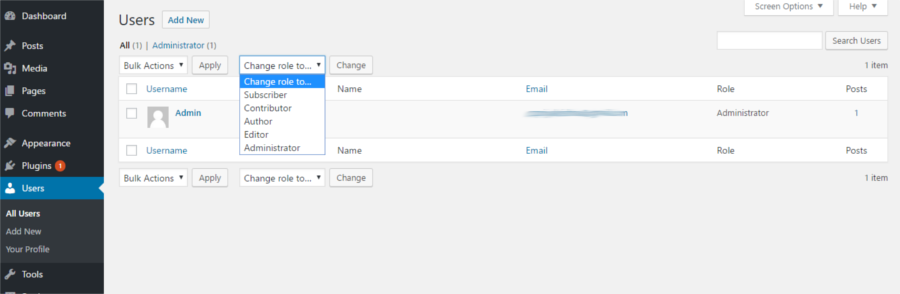
Realmente no es necesario dar a los suscriptores ningún acceso al backend cuando todo lo que necesitan hacer es leer contenidoEl contenido puede ser muy difícil de definir con precisión. Es una definición que se refiere a las declaraciones contenidas en un documento o publicación de cualquier tipo y puede incluir las tecnologías de la información y la comunicación. Esto cubre todos los tipos de medios como imágenes y texto. A parte de esto, en el campo de la optimización de motores de búsqueda, los términos duplicar contenido, contenido único, más. El acceso a nivel de editor debe otorgarse solo a usuarios de confianza, y el acceso a nivel de administrador se puede otorgar, si es que se concede, con mucha moderación. Permitir privilegios limitados a los usuarios y obligarlos a usar contraseñas seguras puede controlar el acceso al backend en gran medida.
Error n. ° 6: no eliminar los temas y complementos no utilizados
Con el tiempo, seguimos agregando complementos y temas a nuestro WordPress a medida que surge la necesidad. Pero una vez que ya no tenemos ningún uso para ellos, nos olvidamos de eliminarlos de nuestro sitio. No es suficiente simplemente desactivar temas y complementos, debe eliminar aquellos que no pretenda usar. Este simple paso puede disminuir su exposición al malwareEl malware (compuesto por las palabras malicia y software) es un programa que ha sido desarrollado para realizar funciones indeseables que generan daño al usuario. Al principio, el objetivo del malware era irritar a los individuos, pero esto se ha expandido rápidamente hacia el espionaje sistemático y el robo de información personal. Las víctimas ya no son sólo individuos, sino además grandes instituciones como los bancos. El alcance del uso más. Los complementos inactivos no consumen RAM, ancho de banda o PHPEl PHP es un lenguaje de scripting de código abierto, del lado del servidor, con programación HTML integrada que se usa para crear páginas web dinámicas. Las ventajas de PHP son su flexibilidad y su alta compatibilidad con otras bases de datos. Al mismo tiempo, PHP es considerado como un lenguaje fácil de aprender. Funciones de PHP Las funciones de PHP se relacionan con los scripts del lado del servidor. más, pero ocupan espacio en el servidorLos servidores son ordenadores centrales y potentes dentro del campo de la tecnología de la información que procesan y proporcionan software y archivos en una red. Desde el punto de vista de un cliente, varios ordenadores en una red pueden ponerse en contacto con el servidor central para conseguir la información solicitada. En la arquitectura cliente-servidor, el servidor puede ser un software que proporciona un servicio y se ejecuta en más. Esto no solo puede ralentizar su sitio, sino que al mismo tiempo pueden usarse para ejecutar código malicioso en su sitio web.
Antes de agregar un complemento a su sitio web, verifique si WordPress puede manejar de forma nativa la función particular. O el tema que usa o su anfitrión puede cubrir las funciones que necesita. Entonces, si tiene algún complemento en su sitio web para estas mismas funciones, es factible que desee eliminarlo.
Ahora que está limpiando los complementos no utilizados, al mismo tiempo puede hacer todo lo factible y limpiar la biblioteca de medios, la carpeta de cargas y la carpeta de inclusiones. Estos son puntos de entrada alternativos para el malware que ingresa a su sitio solo para ejecutarse más tarde. Al disminuir estas carpetas, está reduciendo los puntos de acceso para malware y piratas informáticos.
Error n. ° 7: no elegir un host seguro
Habitualmente, los piratas informáticos no están apuntando a su sitio, pueden estar apuntando a otro sitio web que comparte espacio de servidor con usted. Eres solo una víctima incidental. En un escenario de alojamiento compartido, un sitio web comprometido puede derribar todos los sitios web en un servidor. Por lo tanto, es importante elegir su proveedor de alojamiento web con mucho cuidado. Como hemos dicho repetidamente en las páginas de nuestro blogEl término blog se usa para describir un diario virtual en Internet. El autor de un blogger puede publicar posts sobre cualquier tema. Los posts suelen estar presente de forma cronológica. El estilo de redacción de un blog suele ser informal y se escribe en primera persona. No obstante, además son posibles otros estilos, por ejemplo en el caso de los periódicos online, en los que la atención se centra más, cuando se trata de hosting, solo obtienes lo que pagas. Las opciones de alojamiento baratas casi siempre comprometen la seguridad y sus servidores son más propensos a los ataques de seguridad. No solo eso, usualmente encontrará soporte menos que satisfactorio cuando su sitio web está siendo atacado.
Poner un buen dinero por un alojamiento de calidad realmente cabe destacar la inversión. Le ahorrará un montón de dolores de cabeza en el futuro, especialmente si su negocio está fuertemente vinculado a su sitio web. ¿Necesitas ayuda para elegir un anfitrión? Dirígete a nuestra lista de opciones de alojamiento recomendadas.
Error n. ° 8: no buscar malware
El malware puede tener acceso a su sitio web sin que usted se dé cuenta. Puede permanecer oculto y hacer muchas cosas sin su conocimiento, como rastrear a sus visitantes, ingresar a información confidencial como detalles de tarjetas de crédito o agregar vínculos de retroceso a otros sitios web. Cuando hay malware al acecho en su sitio web, Google comienza a rechazar los motores de búsquedaConcepto de Motores de Búsqueda¿Qué son los Motores de Búsqueda?Los Motores de búsqueda, o Search Engines, son lo que se conoce comúnmente como buscadores. Todos aquellos sistemas informáticos que trabajan buscando todos los archivos almacenados en internet por medio de de arañas o crawlers para elaborar páginas de resultados que sirvan para que los usuarios accedan a webs tras realizar una búsqueda. Son los responsables de que, al buscar cualquier más para evitar que otros sitios web se infecten. Esto puede provocar una caída en el tráfico de su sitio web.
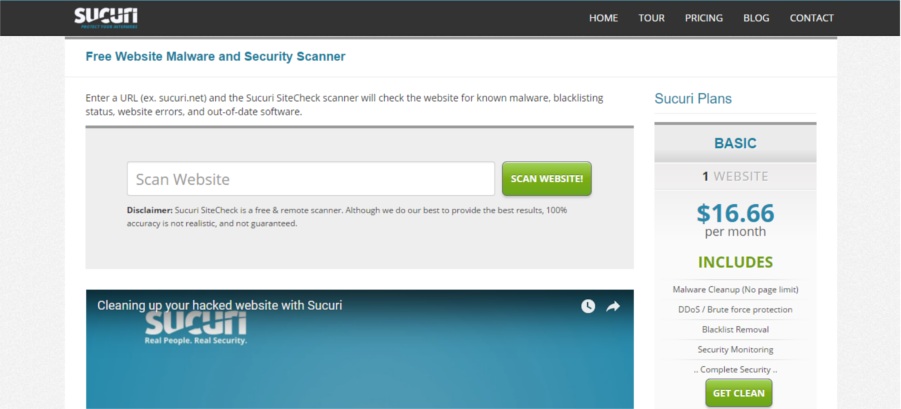
Hay muchos complementos y servicios disponibles que pueden escanear su sitio web en busca de malware y eliminar muchos de ellos. Basta con visitar la web de servicios como Escáner Sucuri SiteCheck e ingrese la URLEl URL (Localizador Uniforme de Recursos), es una dirección definida que apunta a la posición de un archivo en un servidor y lo recupera. Las URL se introducen en un navegador web para ingresar a documentos en la web o se incrustan como hipervínculos dentro de un documento. Se puede usar un Permalink para que una URL esté disponible de forma permanente. Componentes de una URL • prefijo de protocolo más de su sitio web. Se generará un informe que muestra el malware detectado, así como las recomendaciones acerca de cómo debe manejarlo. O bien, puede elegir por agregar un complemento y ejecutar un escaneo. Si lo desea, puede eliminar el complemento luego de su uso y volver a instalarlo cuando desee ejecutar un escaneo nuevamente.
Error n. ° 9: no instalar un complemento de seguridad
Una de las formas más simples de reforzar la seguridad de su sitio web es agregar un complemento de seguridad. Estos complementos pueden manejar muchos problemas de seguridad, como hacer cumplir contraseñas seguras, configurar firewalls, protegerse contra ataques de fuerza bruta y más. Hay muchos complementos gratuitos como iThemes Security y muchos complementos de seguridad premium disponibles, y es mejor que instale y active uno lo antes factible. Al mismo tiempo hay muchos servicios de seguridad de sitios web como Sucuri que ofrecen administrar la seguridad en su sitio web de WordPress.
Error # 10: No mantener copias de seguridad del sitio web
Pensarías que ahora que has hecho todo lo anterior, tu sitio web está a salvo de los malos. Lamento decepcionar, pero los piratas informáticos están perfeccionando sus métodos y continuamente surgen nuevas amenazas. Por lo tanto, como red de seguridad, puede utilizar un complemento para realizar copias de seguridad y realizar una copia de seguridad segura de su sitio a intervalos regulares y mantenerlos en un lugar seguro.
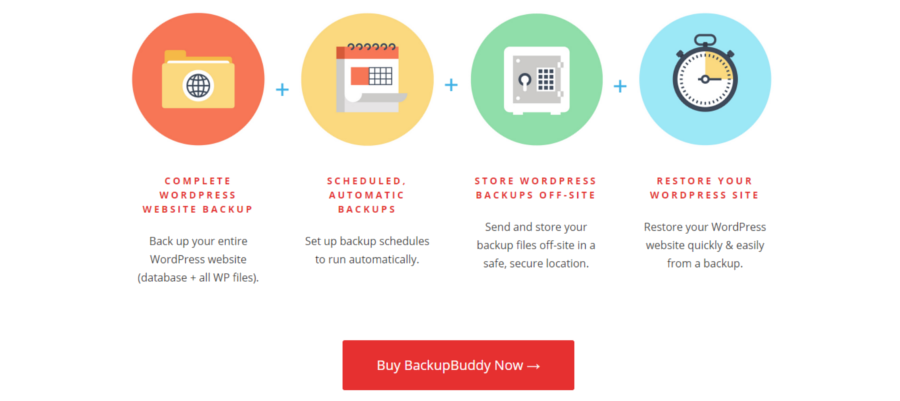
No es suficiente realizar una copia de seguridad solo de la base de datos, es necesaria una copia de seguridad completa del sitio web. Eso incluye los temas, complementos, la carpeta wp-content, así como archivos de configuración importantes de WordPress como wp-config.php y archivos .htaccess. Utilice complementos de calidad como BackupBuddy o VaultPress y actualícelos de forma periódica. A la vez, mantenga varias copias de seguridad a las que pueda recurrir en diferentes ubicaciones fuera del sitio y fuera de línea.
En breve
La seguridad del sitio web no siempre se trata de paredes altas y cercas, ni se trata de una solución única. Se trata más de adelantarse a los que hacen travesuras. Hay muchos pasos pequeños y sencillos que puede adoptar para mantener un sitio web seguro y protegido. Es importante revisar sus defensas para asegurarse de que estén en línea con las necesidades de su sitio web y desarrollar prácticas de seguridad que puedan mantenerlo seguro.